¿Qué pasó?
En la noche del 29 de octubre, activos cripto por valor de miles de millones de dólares comenzaron a salir de los monederos de Binance, el mayor exchange de criptomonedas del mundo. En cuestión de minutos, los monederos del exchange en XRP Ledger, Ethereum, Bitcoin, Tron, Solana y otras cuatro blockchains enviaron sus fondos a direcciones controladas por un único atacante. Una segunda ola de transferencias se produjo alrededor de las 23:05 UTC: esta vez, los fondos se enviaron desde monederos de Binance en Avalanche y Polygon.
Binance declaró que estaba investigando un posible problema de seguridad y luego anunció una pausa temporal de los retiros en varias redes como medida de precaución. El exchange afirmó que los fondos de los usuarios están seguros. La situación sigue en desarrollo, y las cifras de este artículo reflejan los datos de la blockchain al 00:30 UTC del 30 de octubre.
El hackeo de criptomonedas más grande de la historia: lo que sabemos sobre la brecha de Binance de 6.3 mil millones de dólares30 oct 2026Leer más
¿Quién está detrás del ataque?
El análisis vincula este ataque con TraderTraitor, uno de los grupos de hackeo norcoreanos más conocidos. Esta evaluación se basa en una combinación de datos obtenidos directamente de las blockchains y de fuentes externas. En febrero de 2025, el FBI señaló al mismo grupo como responsable del hackeo de Bybit por 1.5 mil millones de dólares.
Varias características del ataque actual coinciden con métodos utilizados previamente en grandes robos vinculados a Corea del Norte. Entre ellos se encuentran el hackeo de Bybit y el ataque a KelpDAO en abril de 2026. En ambos casos hubo pequeñas transferencias desde Tornado Cash para financiar el monedero del operador, acciones preparatorias que comenzaron mucho antes del robo, y firmas obtenidas con antelación que luego se utilizaron de manera casi simultánea.
Al mismo tiempo, el método de blanqueo identificado hasta ahora difiere del esquema utilizado tras el hackeo de Bybit. En esta ocasión, el atacante se basó en gran medida en grandes intercambios a través de participantes profesionales del mercado y protocolos de préstamo, en lugar de depender principalmente de puentes entre cadenas. Pueden surgir más detalles a medida que avance la investigación.
¿Cuánto se robó?
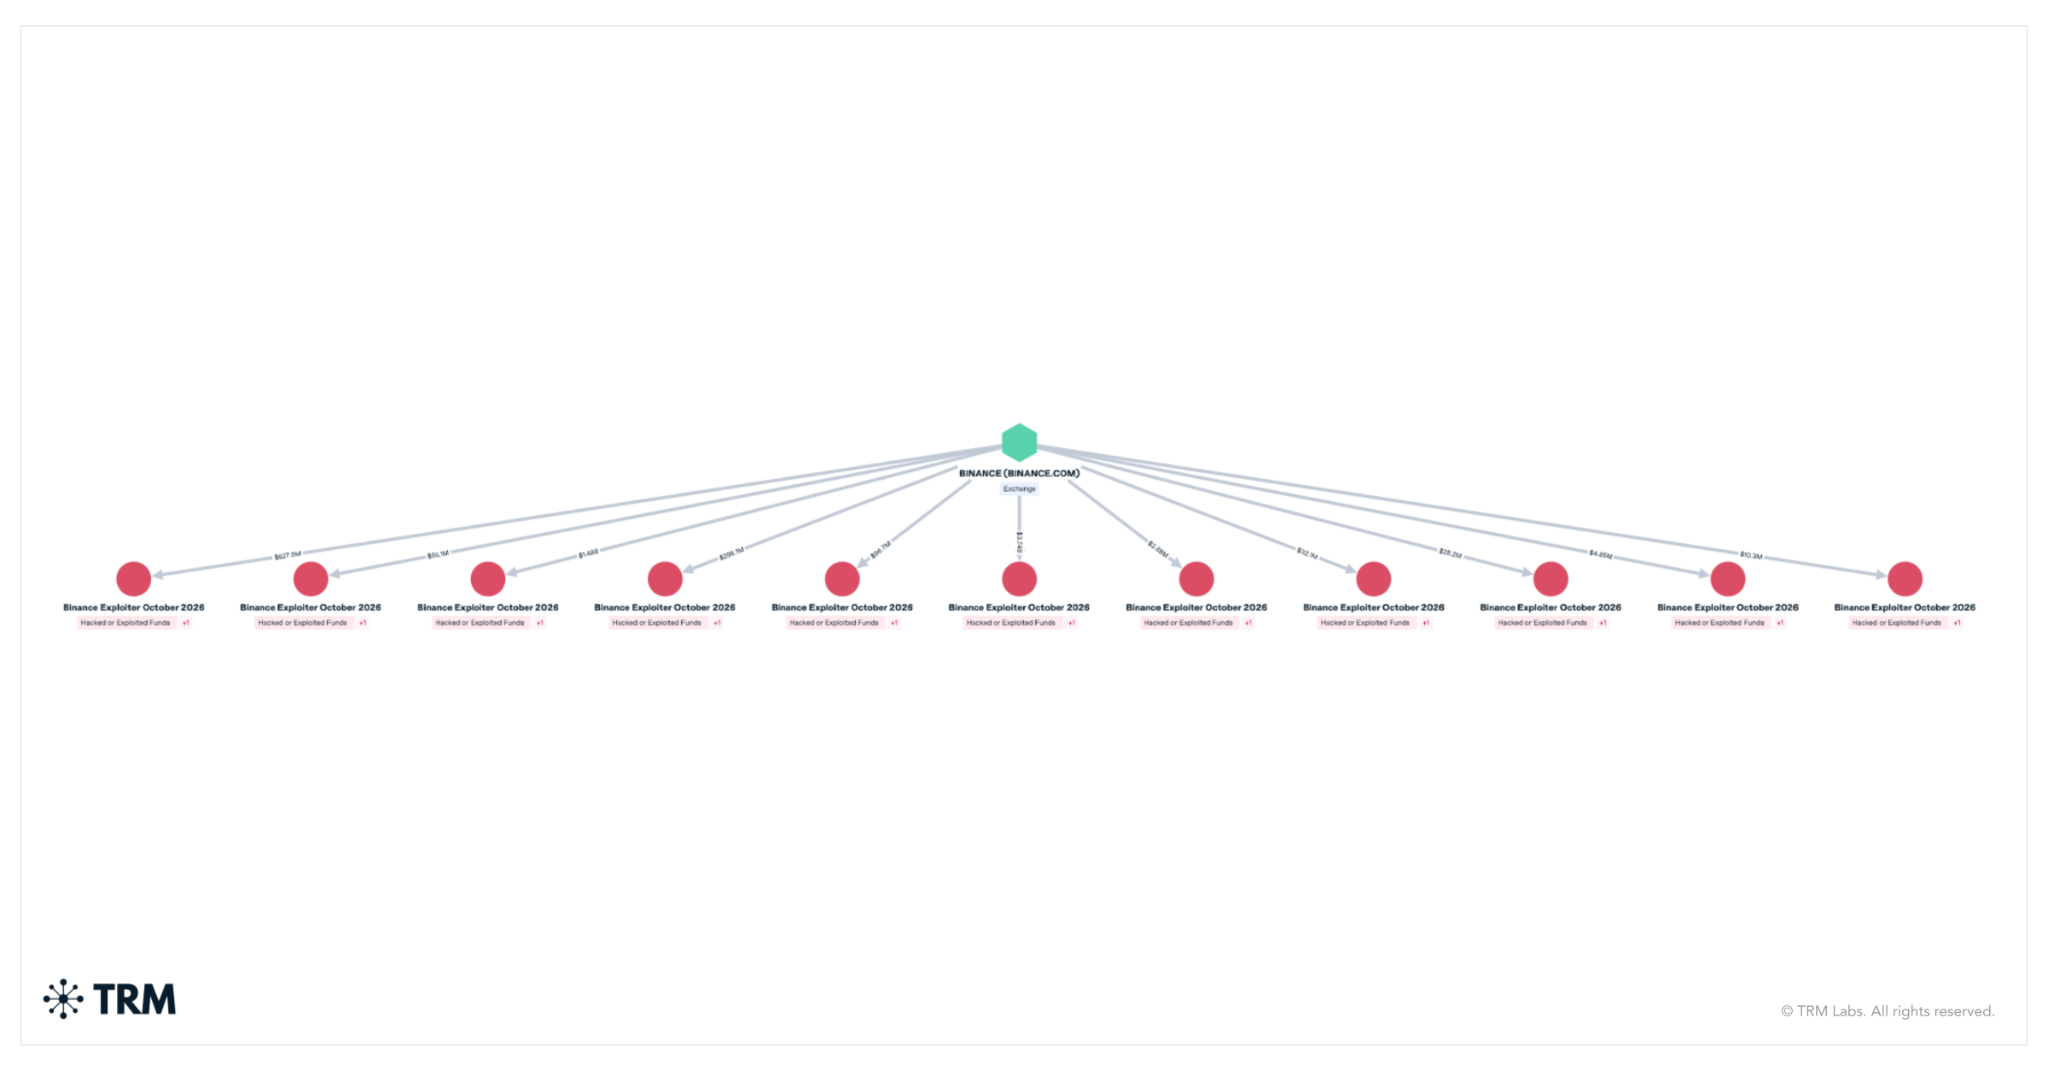
Se rastrearon todas las transferencias desde monederos vinculados a Binance hacia direcciones controladas por el atacante en diez redes blockchain. Si cada transferencia se valora al precio de mercado del activo en el momento del robo, el total asciende a cerca de 6.36 mil millones de dólares. A los precios actuales, esos mismos activos valen cerca de 6.23 mil millones de dólares.
Ethereum representa cerca de 3.79 mil millones de dólares. Esto incluye 200,630 ETH y 185 otros tokens, entre ellos 1.875 mil millones de USDT, 823 millones de USDC y 88.5 millones de RLUSD. Se extrajeron 18,270 BTC por un valor aproximado de 1.47 mil millones de dólares de la red de Bitcoin. En Tron, se robaron 612.7 millones de USDT y 46.4 millones de TRX - aproximadamente $628M. Se tomaron 233.46 millones de XRP por un valor aproximado de $296M del XRP Ledger. En Solana, el monto robado ascendió a 970,500 SOL, o cerca de $96M.
Arbitrum, Optimism y Base representan en conjunto cerca de $39M, incluyendo 74.6 millones de ARB drenados de Arbitrum. Se robaron activos por un valor aproximado de $28M de Avalanche, y cerca de $10M de Polygon.
Cómo se desarrolló el ataque
La preparación comenzó al menos 36 horas antes del robo. En la mañana del 28 de octubre, el monedero del operador utilizado para llevar a cabo el ataque recibió tres transferencias pequeñas desde Tornado Cash, un servicio que permite ocultar el origen original de las criptomonedas.
Temprano en la mañana del 29 de octubre, el atacante desplegó la primera versión del código de ataque y lo probó en dos monederos. Más tarde ese día, probó la versión final en un tercer monedero y luego devolvió los fondos de prueba a su propia dirección. Cuatro horas después de esta prueba, el mismo código se instaló en un monedero caliente de Binance.
El primer robo de esa noche tuvo lugar en XRP Ledger. Entre las 20:05 y las 20:09 UTC, cinco monederos de Binance enviaron 233.46 millones de XRP a una sola dirección del atacante. Después de eso, a cada uno de los monederos le quedó únicamente el saldo mínimo necesario para existir en la red. El XRP robado ha permanecido en esa dirección desde entonces.
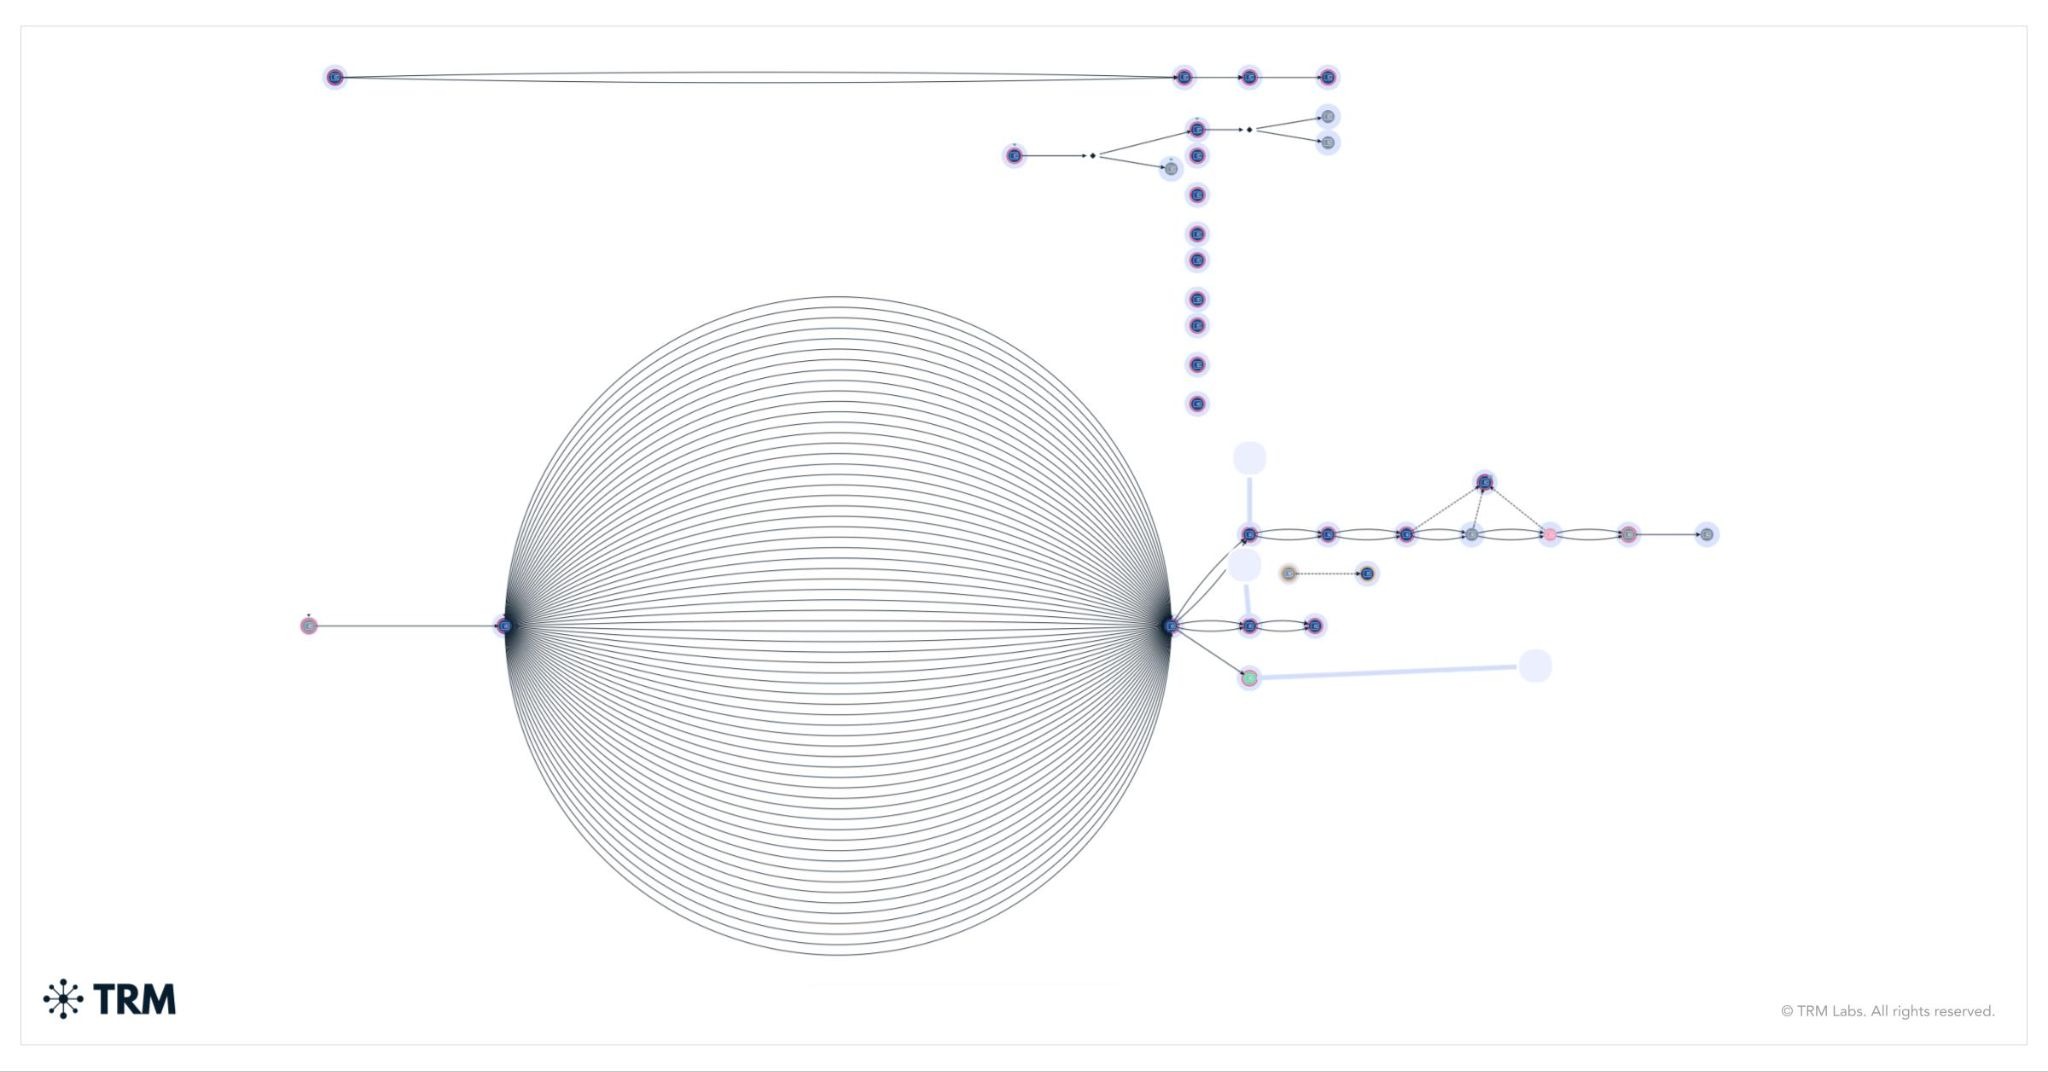
Poco después de las 20:10 UTC, siguieron transferencias desde monederos de Binance en Solana y Optimism. A las 20:20 UTC, el monedero caliente de Bitcoin de Binance envió 18,270 BTC a la dirección del atacante. Este comenzó a dividir los fondos en lotes de aproximadamente 1,000 y 100 BTC dentro de un mismo bloque. Este método se llama peel chain (cadena de desprendimiento): una cadena de transferencias secuenciales en la que una gran cantidad se divide gradualmente en partes más pequeñas. Este enfoque dificulta el rastreo del movimiento de los fondos. Menos de dos minutos después, el monedero caliente de Binance en Tron envió al atacante 612.7 millones de USDT y 46.4 millones de TRX.
Cómo el atacante obtuvo el control de un monedero caliente de Binance
En este caso, se trataba de uno de los monederos calientes más conocidos de Binance en Ethereum.
El mecanismo EIP-7702 apareció en la actualización de Ethereum llamada Pectra, que tuvo lugar en mayo de 2025. Permite que un monedero cripto común ceda el control de sus acciones a un contrato inteligente, un programa especial en la blockchain, mediante una autorización firmada. Después de eso, todas las llamadas al monedero se ejecutan según el código de ese contrato. La delegación permanece vigente hasta que el propio monedero firme una nueva autorización que modifique o revoque la configuración anterior.
A las 20:20 UTC, el operador envió una única transacción que contenía 50 autorizaciones de delegación. Cada una de ellas estaba firmada por el monedero caliente de Binance y apuntaba a un contrato sweeper que solo aceptaba comandos del operador.
Cada monedero tiene un contador de transacciones llamado nonce. Este aumenta con cada nueva operación. Una autorización firmada es válida solo para el valor del contador que el monedero tiene en el momento de la ejecución. El monedero caliente de Binance procesa retiros constantemente, por lo que su contador cambia todo el tiempo.
Al preparar firmas con antelación para 50 valores de contador consecutivos, el atacante se aseguró de poder usar al menos una de las autorizaciones, incluso si el contador ya había cambiado para el momento en que se ejecutara la transacción. Una de las autorizaciones coincidía con el valor actual, y eso fue suficiente. Todas las firmas se prepararon con antelación y se enviaron como un único lote.
Tres minutos y 24 segundos después de la delegación, el operador ordenó al monedero caliente de Binance transferir todo su saldo a una dirección controlada por el atacante. Una sola transacción movió 167,464 ETH y 63 otros tokens, incluidos 1.615 mil millones de USDT.
La delegación permaneció vigente. A medida que llegaban nuevos fondos al monedero caliente de Binance, el operador volvía a retirarlos a las 20:41, 20:59, 21:04, 21:44, 22:39 y 23:56 UTC.
Además, este monedero se usaba para ejecutar operaciones de una cuenta inteligente independiente de Binance. Esto le permitió al atacante tomar 823 millones de USDC de ella. Poco después, Circle congeló esos fondos.
Los datos apuntan a un compromiso del sistema de firma de transacciones de Binance
Los primeros indicios de actividad en Ethereum sugerían que el atacante podría haber engañado a alguien para que proporcionara firmas para las autorizaciones de delegación. Sin embargo, esta versión solo explica los eventos en Ethereum y no muestra cómo se drenaron los fondos de las demás redes.
Durante el mismo período, cinco monederos de Binance en XRP Ledger, los monederos del exchange en Arbitrum, Avalanche, Optimism y Base, el monedero caliente de Bitcoin, el monedero caliente de Tron y el monedero de Solana enviaron fondos al atacante mediante transferencias firmadas ordinarias.
Otro monedero caliente de Binance en Ethereum envió 28,006 ETH, 55.7 millones de USDT y 25.9 millones de RLUSD de la misma manera, sin utilizar delegación. Alrededor de dos horas y media después, a las 23:05 UTC, los monederos de Binance en Avalanche y Polygon se sumaron a las transferencias.
Estos monederos operan en diferentes blockchains y utilizan distintos tipos de claves y mecanismos de firma de transacciones. Sin embargo, todos ellos produjeron firmas válidas para transferencias al atacante en un lapso de aproximadamente media hora.
El lote de 50 autorizaciones prefirmadas podría indicar que el acceso al sistema estuvo limitado en el tiempo o que las firmas debían solicitarse a través de un mecanismo de software particular. Binance aún no ha publicado una explicación oficial sobre la causa raíz del incidente.
Congelaciones de stablecoins y swaps de los fondos robados
Los emisores de stablecoins respondieron rápidamente, y las congelaciones continuaron durante toda la noche. A las 23:35 UTC, Binance informó que el monto confirmado de fondos congelados había alcanzado 2.54 mil millones de dólares. Incluyendo congelaciones on-chain posteriores, para las 00:30 UTC se habían congelado unos 2.7 mil millones de dólares.
- 1. Tether - alrededor de 1.77 mil millones de USDT.A las 21:01 UTC, 37 minutos después del retiro principal, Tether congeló 971.1 millones de USDT en la dirección principal que recibió los activos robados. Fondos de retiros posteriores llegaron luego a esa misma dirección. Actualmente contiene 1.175 mil millones de USDT. Además, Tether congeló 205 millones de USDT en otras dos direcciones del atacante en Ethereum, 378.7 millones de USDT en dos de sus direcciones en Tron y 8.4 millones de USDt en Avalanche. También se bloquearon otros 6.2 millones de USDT0 en Polygon.
- 2. Circle - alrededor de 825 millones de USDC.A las 21:04 UTC, Circle congeló 823 millones de USDC en la dirección principal que recibió los fondos robados. La operación se realizó en cooperación con las autoridades. La empresa bloqueó posteriormente otros 1.56 millones de USDC que el atacante obtuvo al intercambiar AVAX y mover fondos de Avalanche a Ethereum mediante un puente entre cadenas.
- 3. Ripple - 40.5 millones de RLUSD.A las 22:01 UTC, Ripple bloqueó el monedero que contenía el RLUSD robado. En ese momento, quedaban 40.5 millones de los 88.5 millones de RLUSD. La empresa también congeló RLUSD en el monedero caliente comprometido de Binance para que los nuevos fondos entrantes no pudieran retirarse. El co-CEO de Binance, Yi He, señaló que la ayuda de Ripple permitió detener la transferencia de aproximadamente $200M. Al mismo tiempo, la congelación de 40.5 millones de RLUSD está confirmada en la blockchain.
- 4. World Liberty Financial - 27.8 millones de USD1.A las 22:10 UTC, World Liberty Financial congeló 27.8 millones de USD1 que se encontraban en la dirección principal de recepción. Otra congelación de USD1 en el monedero caliente comprometido de Binance se realizó a las 22:26 UTC.
- 5. Arbitrum Security Council - 8,426 ETH y 74.6 millones de ARB.El Arbitrum Security Council es un grupo con la autoridad de tomar medidas de emergencia en la red Arbitrum. A las 00:08 UTC, utilizó estas facultades para forzar dos transferencias desde el monedero del atacante en Arbitrum. De esta manera, se retiraron de su control 8,426 ETH y 74.6 millones de ARB con un valor total de aproximadamente $30M.
En las primeras horas tras el ataque, el atacante intentó intercambiar stablecoins que los emisores podían congelar por activos que no se pueden bloquear de esta manera. Esto tuvo un costo financiero significativo.
- Alrededor de 325 millones de USDT se vendieron a participantes profesionales del mercado y creadores de mercado a través de UniswapX y otros contratos que funcionan según condiciones de intercambio previamente acordadas. A cambio, el atacante recibió aproximadamente 122,300 ETH. El precio resultante fue de alrededor de $2,650 por ETH, mientras que ETH cotizaba en el rango de $2,300-2,350 en ese momento. Es decir, el swap se realizó con un descuento de más del 10%. Los 175 millones de USDT restantes de este lote fueron congelados.
- Otro monedero del atacante depositó 60 millones de USDT en el protocolo de préstamos Aave y pidió prestado aproximadamente 19,760 ETH con esa garantía. Aave congeló posteriormente los mercados afectados.
- En Tron, se trasladaron 300 millones de USDT a un monedero que comenzó a colocar estos fondos en el protocolo de préstamos JustLend. Otros 200 millones de USDT pasaron por una cadena de monederos intermediarios, donde se intercambiaron en Uniswap. 30 millones de USDT de esta cadena fueron congelados.
- Los 88.5 millones de RLUSD robados pasaron por dos direcciones intermediarias y llegaron a un monedero desde el cual se vendieron 48 millones de tokens a través de exchanges descentralizados entre las 21:42 y las 22:01 UTC. Los 40.5 millones de RLUSD restantes fueron congelados por Ripple.
Después de que el ETH se concentrara en varios monederos y los 18,270 BTC continuaran moviéndose a lo largo de la cadena de transferencias sucesivas, quedaron bajo el control del atacante activos por aproximadamente 2.4 mil millones de dólares que los emisores no pueden congelar.
Con base en robos importantes anteriores, la siguiente etapa podría implicar transferencias a través de puentes entre cadenas, servicios de intercambio y corredores OTC. El rastreo continúa tanto para los fondos que se mueven a lo largo de la cadena de transferencias sucesivas como para los monederos donde se concentran los activos robados.
¿Qué deben hacer ahora los exchanges y los especialistas en cumplimiento?
Los exchanges de criptomonedas y los especialistas en cumplimiento deben cribar los depósitos entrantes y las contrapartes en busca de vínculos con las direcciones de los atacantes que ya han sido identificadas y etiquetadas durante la investigación. En los próximos días, los fondos provenientes de la cadena de transferencias de los bitcoins robados y de los monederos donde se concentra el ETH podrían llegar a exchanges, servicios de intercambio y mesas de operaciones OTC.
Los equipos de tesorería deben monitorear las delegaciones EIP-7702 en monederos compatibles con Ethereum. Dicha delegación aparece como código de programa en una dirección donde, en condiciones normales, no debería haber ninguno. Cualquier cambio de este tipo en un monedero de tesorería debe activar de inmediato una alerta de seguridad. Además, los equipos deben contar con una forma preacordada y probada de firmar una autorización que revoque la delegación.
Las políticas de firma de transacciones deben rechazar las autorizaciones EIP-7702 a menos que hayan sido planificadas con antelación. Una solicitud de un gran número de autorizaciones para un rango consecutivo de valores del contador de transacciones debe tratarse como un posible indicio de vulneración.
La infraestructura de firma de transacciones y los procedimientos de aprobación deben estar separados por blockchain y por nivel de monedero. En este incidente, un solo atacante logró obtener firmas válidas para monederos en diez redes en cuestión de pocas horas.
