Ne oldu
29 Ekim'de, dünyanın en büyük kripto borsalarından biri olan Binance'den 6.43 milyar dolar değerinde kripto varlık çalındı. Fonlar 11 farklı blokzincir ağında tutuluyordu. Binance, saldırının şirketin mühendislerinden birine ait bir dizüstü bilgisayarın ele geçirilmesiyle başladığını açıkladı. Önceki makale, saldırının kendisini ve olası faillerin tespitine ilişkin gerekçeleri ayrıntılı biçimde ele alıyor. Ardından gelen aklama son derece karmaşık çıktı: ilk üç buçuk günde saldırgan, 11 blokzincirinde yaklaşık 12,000 cüzdan kullandı ve 40,000'dan fazla işlem gerçekleştirdi.
Aşağıda, çalınan fonların nasıl aklandığına dair adım adım, gün gün bir yeniden kurgu yer alıyor. «Saldırgan» ifadesi, bu varlıkları barındıran cüzdanları şu anda kimin kontrol ettiğini belirtir. Blokzincir verileri, cüzdanların kendilerini ve aralarındaki fon hareketlerini görmeyi mümkün kılar, ancak işlemlerin arkasındaki kişilerin kimliğini ortaya çıkarmaz.
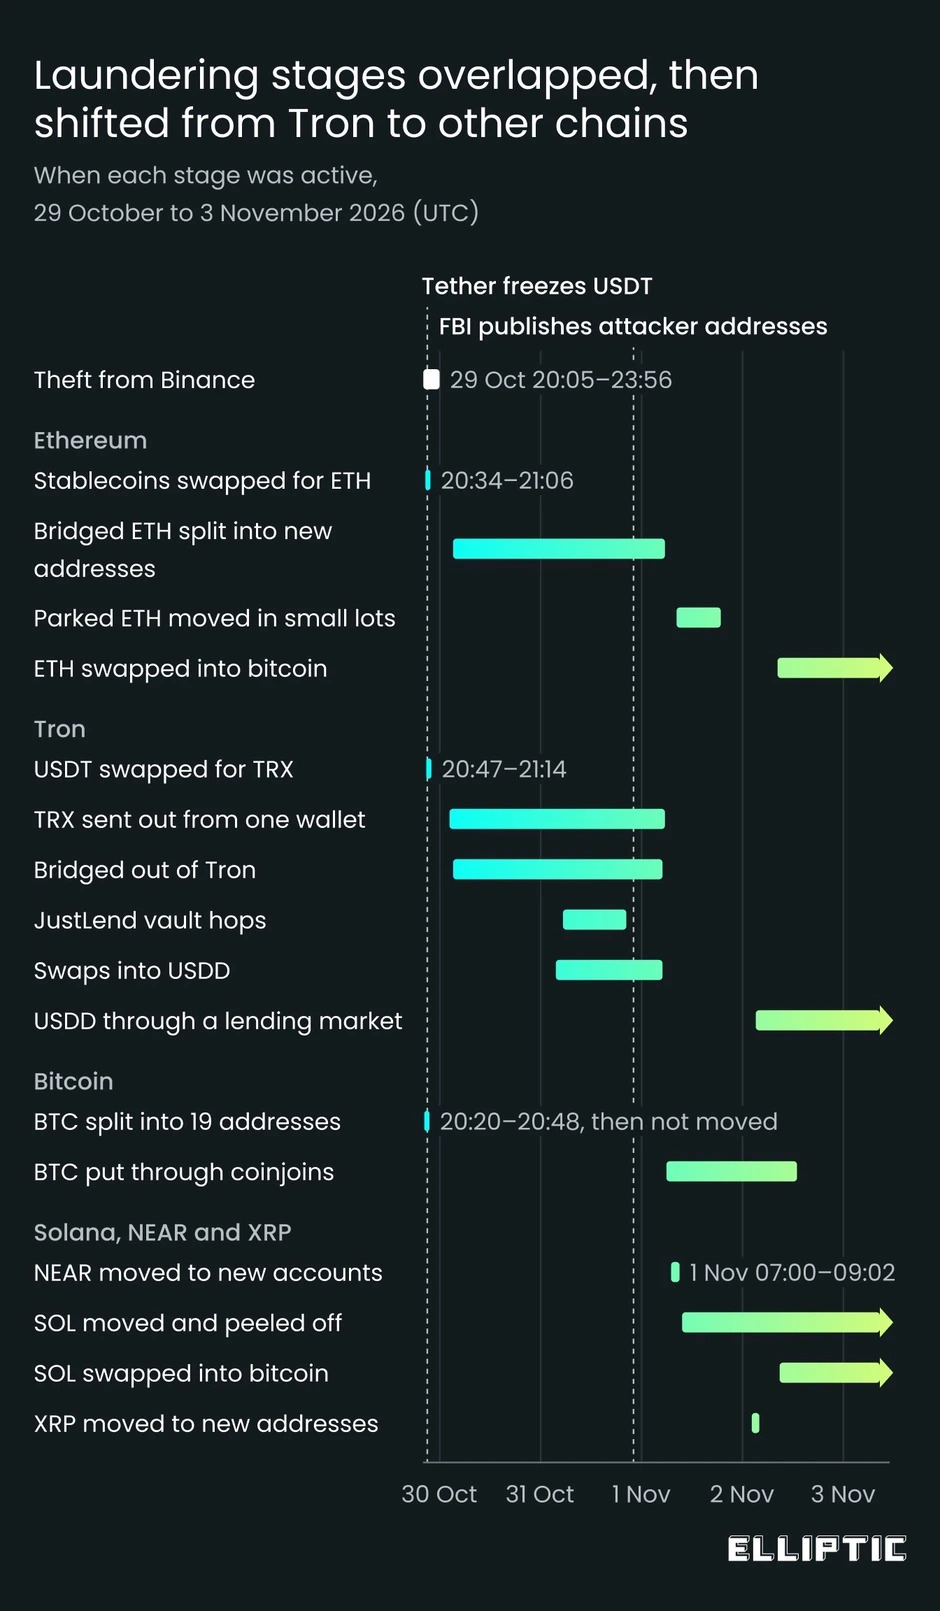
Çubuklar, 3 Kasım 2026 tarihinde saat 08:40 UTC'ye kadar kaydedilen blokzincir işlemlerine dayanarak her aşamanın etkinlik dönemlerini gösteriyor. Oklar, veri kesim noktasında hâlâ devam etmekte olan aşamaları işaret ediyor.
29 Ekim: dondurmalara karşı bir yarış
Hırsızlık, 29 Ekim'de saat 20:05'den 23:56 UTC'ye kadar sürdü. Çalınan 6.43 milyar dolarlık varlıkların 3.46 milyar doları, yani %54'si, USDT ve USDC gibi stablecoin'lerden oluşuyordu. Tether ve Circle dahil bu tokenleri ihraç eden şirketler, bunları bloke edebiliyor. Bu nedenle saldırganın ilk görevi, stablecoin'leri ETH ve TRX gibi bu şekilde dondurulamayan varlıklarla takas etmekti.
Ethereum'da Tether, çalınan USDT'yi geldikten 37 dakika sonra dondurdu. Dondurma işleminden önce saldırgan, Uniswap gibi merkeziyetsiz borsalar (DEX) aracılığıyla 434 milyon USDT'yi ETH ile takas etmeyi başardı. Ayrıca Aave borç verme protokolünde, teminat olarak 59.9 milyon USDT daha yatırarak 19,762 ETH borç aldı.
Tron'da saldırgan, Tether kalan fonları dondurmadan önce SunSwap üzerinden 234 milyon USDT'yi TRX ile takas etti. Circle, çalınan 823 milyon USDC'nin tamamını takas edilmeden önce bloke etmeyi başardı.
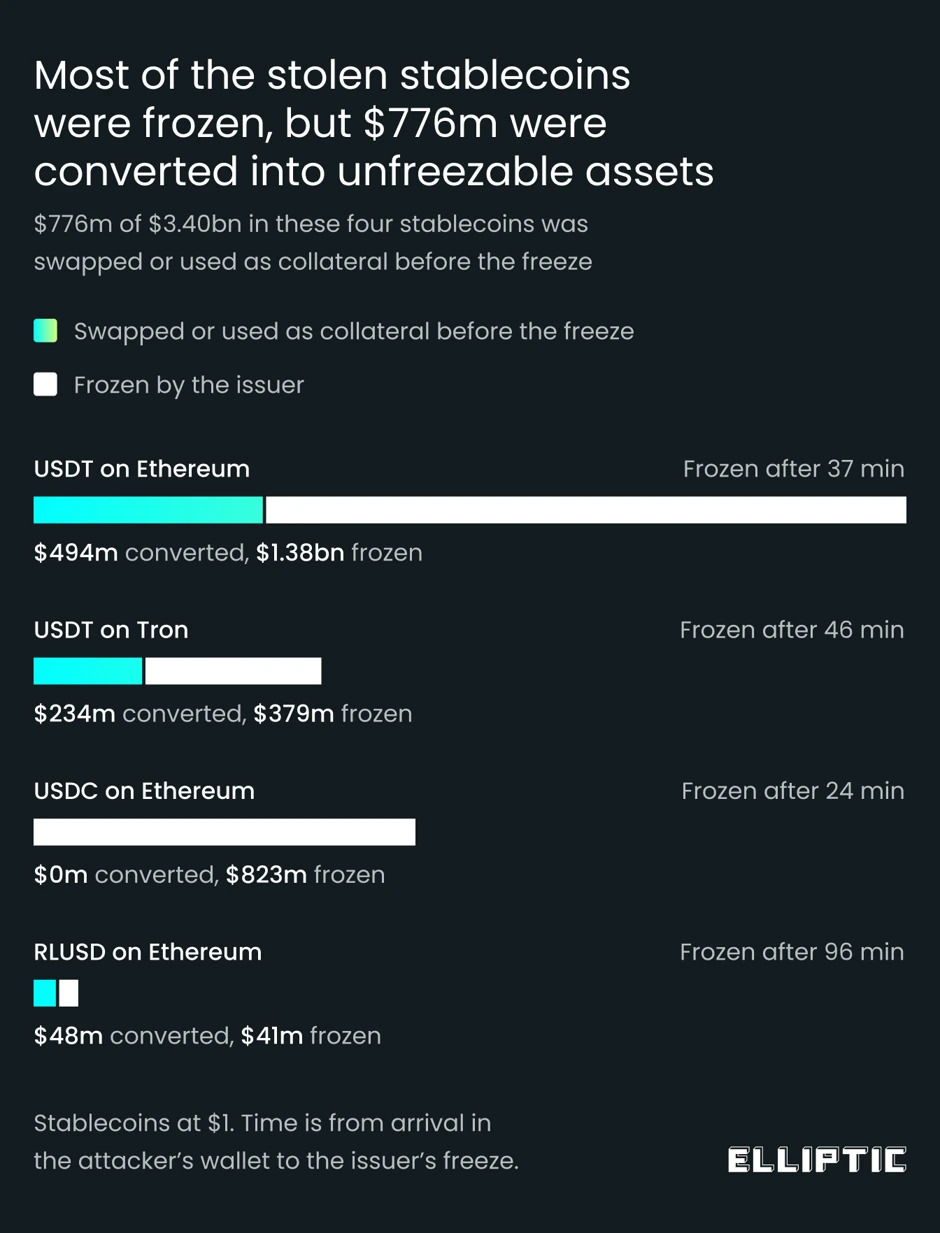
Token hacimleri milyon cinsinden gösterilmektedir ve stablecoin'ler token başına $1 değerinden hesaplanmıştır. Süre, fonların saldırganın cüzdanına ulaştığı andan ihraççı tarafından bloke edildiği ana kadar hesaplanmaktadır.
Toplamda yaklaşık 2.85 milyar dolar donduruldu ya da el konuldu. Dondurma işlemleri yürürlüğe girmeden önce yaklaşık $786M tutarında stablecoin takas edildi.
Aynı yarım saat içinde, çalınan 18,270 BTC 19 adrese dağıtıldı. Bu fonlar o tarihten bu yana hareket etmedi.
30 Ekim: Tron ana güzergâh hâline geliyor
İlk saatten sonra, Tron üzerinde yaklaşık beş saat boyunca fonlarda neredeyse hiçbir hareket olmadı. Ardından, 30 Ekim'de 02:19 UTC'de, tek bir dağıtım cüzdanı saldırganın 684.6 milyon TRX'ini küçük miktarlar halinde yüzlerce yeni adrese göndermeye başladı. Fonlar sonunda yaklaşık 7,700 cüzdana yayıldı.
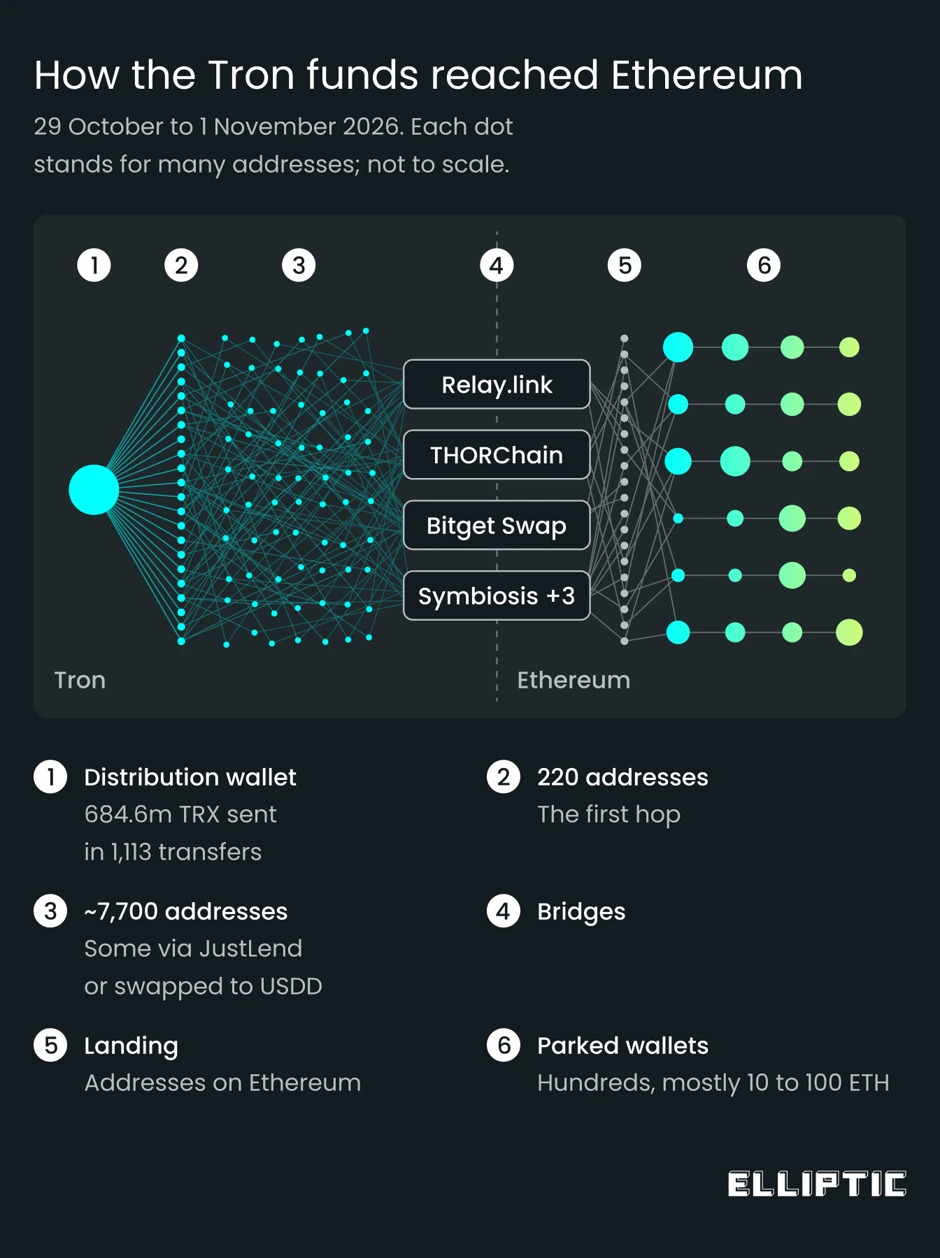
Sonraki iki buçuk saat içinde saldırgan, ilk kez altı farklı zincirler arası köprü kullandı ve bunları çoğunlukla küçük transferlerle test etti. Bu tür köprüler, bir varlığı bir blokzincirinden gönderip başka bir ağda karşılık gelen bir varlığı almayı mümkün kılar. TRX'in neredeyse tamamı ETH olarak Ethereum'a taşındı. Şu ana kadar, zincirler arası köprüler aracılığıyla Tron'dan en az $147M değerinde varlık taşındı.
Ethereum'da, gelen ETH yeni oluşturulan adreslere gönderildi ve ardından fonların hareketi durdu. Şu anda yaklaşık 68,600 ETH, yaklaşık 840 bu tür küçük cüzdana dağılmış durumda. Bunların çoğu 10 ile 100 ETH arasında tutuyor. Saldırganın tüm ETH'sinin %89'ünü elinde tutan en büyük dokuz adres, 30 Ekim'den bu yana fon hareketi yapmadı.
31 Ekim: yeni rotalar ve daha hızlı operasyonlar
31 Ekim'de saldırgan yeni aklama rotaları ekledi. 03:36 UTC'den itibaren TRX'in bir kısmı, dondurmaya dirençli olarak konumlandırılan - yani tek bir merkezi kuruluş tarafından engellenemeyen - bir stabilcoin olan USDD ile takas edilmeye başlandı.
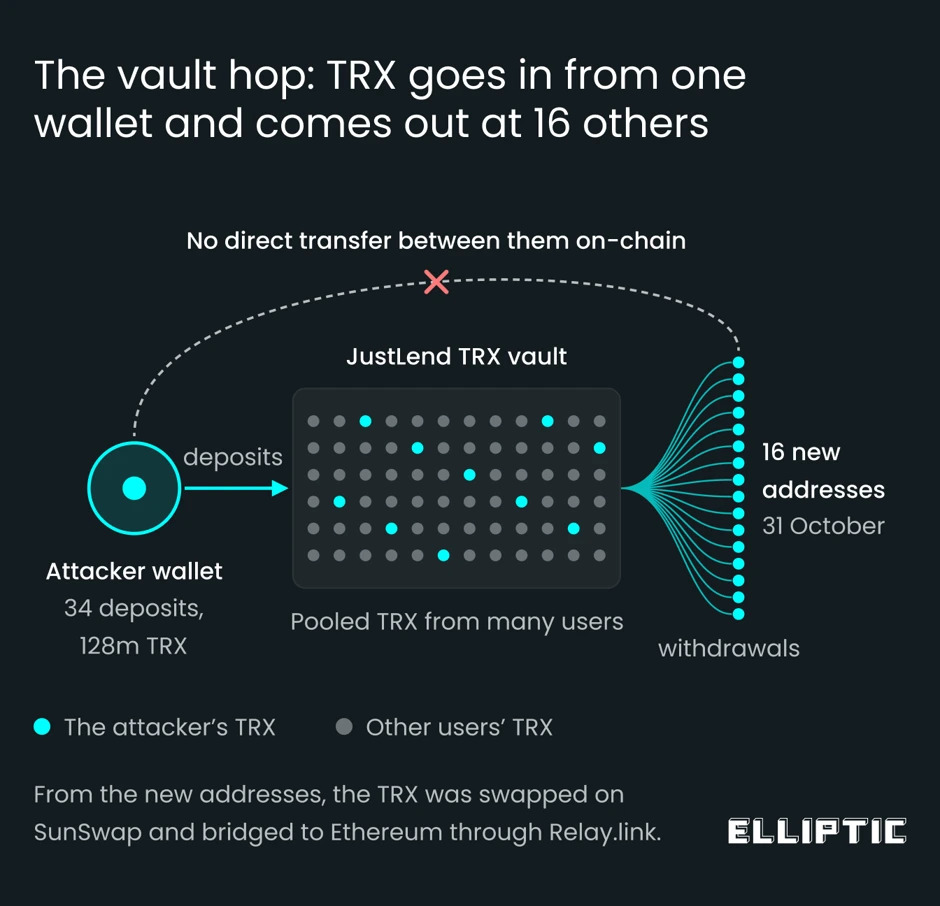
05:18 UTC'den itibaren adreslerden biri, JustLend borç verme havuzu üzerinden 128 milyon TRX geçirdi: fonlar bir cüzdandan yatırıldı ve 16 yeni adrese çekildi. Gönderen ve alan adresler arasında doğrudan transfer olmadı.
Dağıtım cüzdanı da daha hızlı çalışmaya başladı. 30 Ekim'in büyük bölümünde saatte 12 milyon TRX'ten az gönderirken, 31 Ekim'de hızı saatte 37 milyon TRX'e ulaştı. Operasyonlar, Pyongyang saatiyle her iki gece boyunca da devam etti. En yoğun noktada, 31 Ekim'de saat 08:00 UTC'de, saldırganın Tron üzerindeki cüzdanları saatte yaklaşık 1,300 işlem gerçekleştiriyordu.
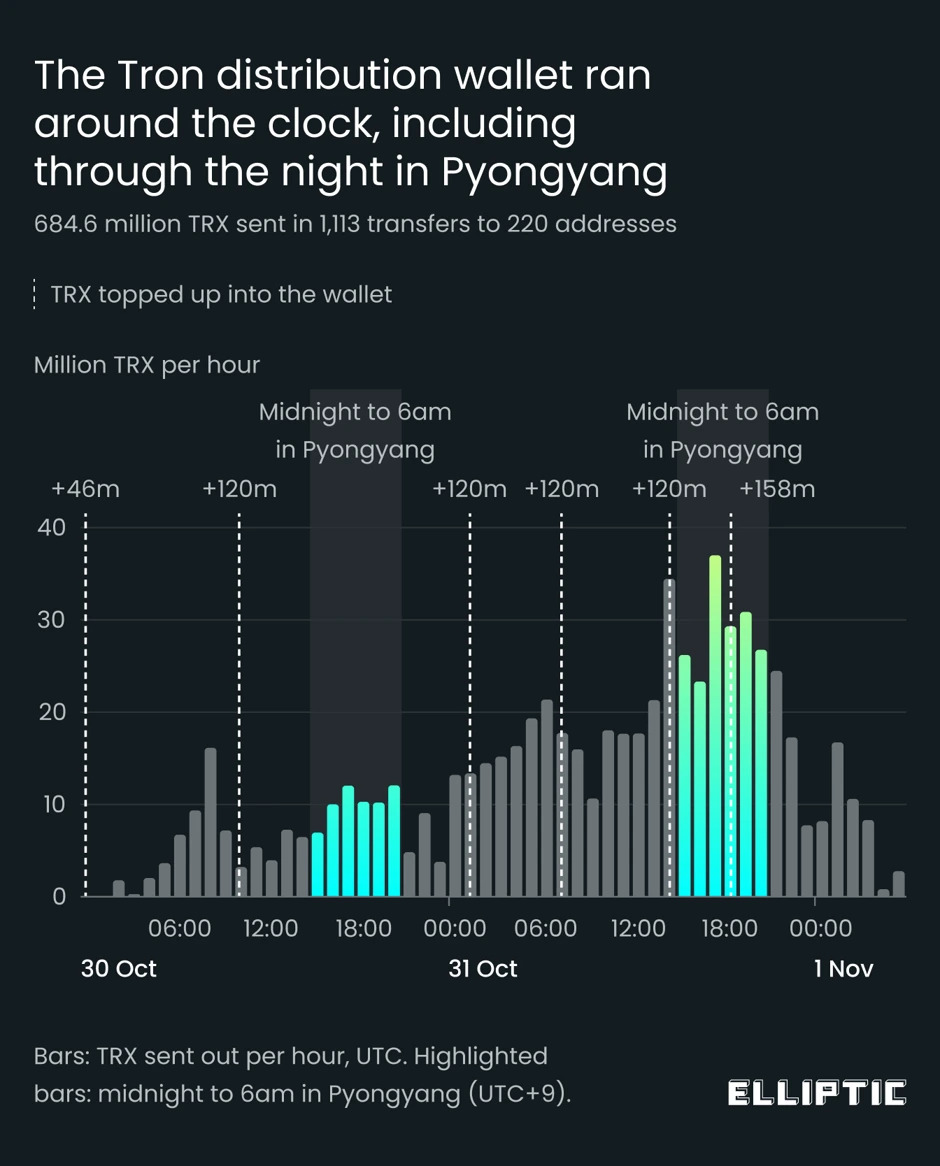
Grafik, dağıtım cüzdanından yapılan transferleri 30 Ekim saat 02:19 UTC'den 1 Kasım saat 05:33 UTC'ye kadar göstermektedir.
31 Ekim akşamı geç saatlerde FBI, hırsızlığı TraderTraitor grubuna bağladı ve saldırganın cüzdan adreslerini yayımladı.
1 Kasım: Tron üzerindeki aktivite azalıyor, fonlar diğer ağlarda hareket etmeye başlıyor
1 Kasım saat 05:00 UTC civarında, Tron üzerindeki aktivite büyük ölçüde durdu. Dağıtım cüzdanından yapılan son transfer saat 05:33 UTC'de gerçekleşti. 51 saat içinde ondan 1,113 transfer gönderildi.
Ardından diğer blokzincirlerindeki fonlar hareket etmeye başladı. 07:00 UTC'den itibaren NEAR tokenleri yeni adreslere transfer edilmeye başlandı. 08:19 UTC'den itibaren, o zamana kadar yerinde duran ETH'nin bir kısmı tekrar hareket etmeye başladı - yaklaşık 10 ETH'lik partiler halinde. 09:38 UTC'den itibaren, çalınan SOL'un yaklaşık yarısı yeni bir adrese gönderildi; buradan ardından küçük miktarlar kademeli olarak çekilmeye başlandı. NEAR o zamandan beri hareket etmedi.
Bu gün, çalınan fonlar ilk kez karıştırıldı. 05:55 UTC'den itibaren, Tron'dan gelen varlıklarla yapılan işlemlerden elde edilen bitcoin, Wasabi Wallet ve benzeri cüzdanlarda kullanılan protokol olan WabiSabi kullanılarak sözde CoinJoin işlemlerine gönderilmeye başlandı.
Aynı günün ilerleyen saatlerinde, dokunulmadan bırakılan ETH'nin bir kısmı bitcoin ile takas edildi. Ortaya çıkan BTC'nin çoğu da CoinJoin üzerinden gönderildi. 2 Kasım saat 06:02 UTC itibarıyla, $2.2M değerinde yaklaşık 28 BTC, 18 bu tür işlemden geçmişti.
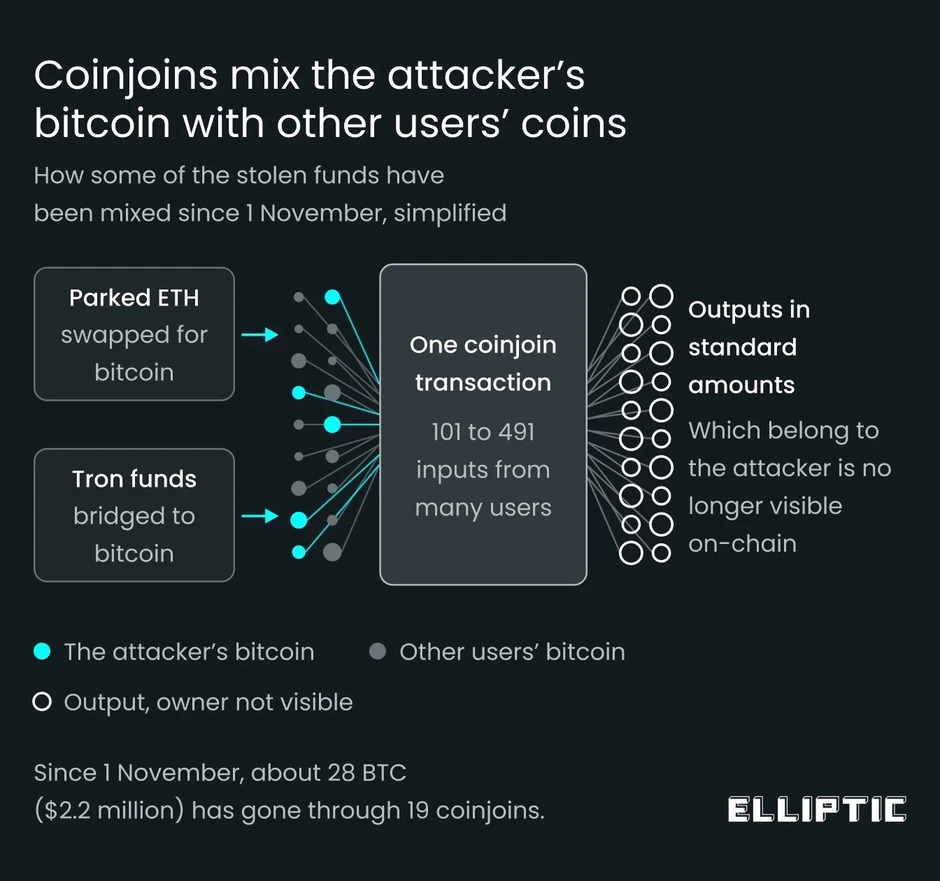
Diyagram basitleştirilmiştir. Bu durumda her CoinJoin işlemi 101 ile 491 arasında girdi içeriyordu.
Kripto karıştırıcılar: nasıl çalışırlar ve cüzdan geçmişindeki izleri ne anlama gelir3 Eyl 2026Devamını oku
2 Kasım: XRP hareket ediyor ve SOL bitcoin ile takas ediliyor
2 Kasım sabahı erken saatlerde, XRP hırsızlıktan bu yana ilk kez hareket etmeye başladı. 02:12 ile 04:00 UTC arasında, 233 milyon XRP'nin tamamı altı yeni adrese gönderildi ve şu anda orada duruyor.
Solana'da saldırgan, SOL'un bir kısmını USDC ile takas etti ve ardından USDC'yi tekrar SOL'a çevirdi. Ayrıca, Tron'dakiyle aynı yöntemi kullanarak SOL'u bir borç verme havuzundan geçirdi: fonları bir adresten yatırdı ve başka bir adrese çekti.
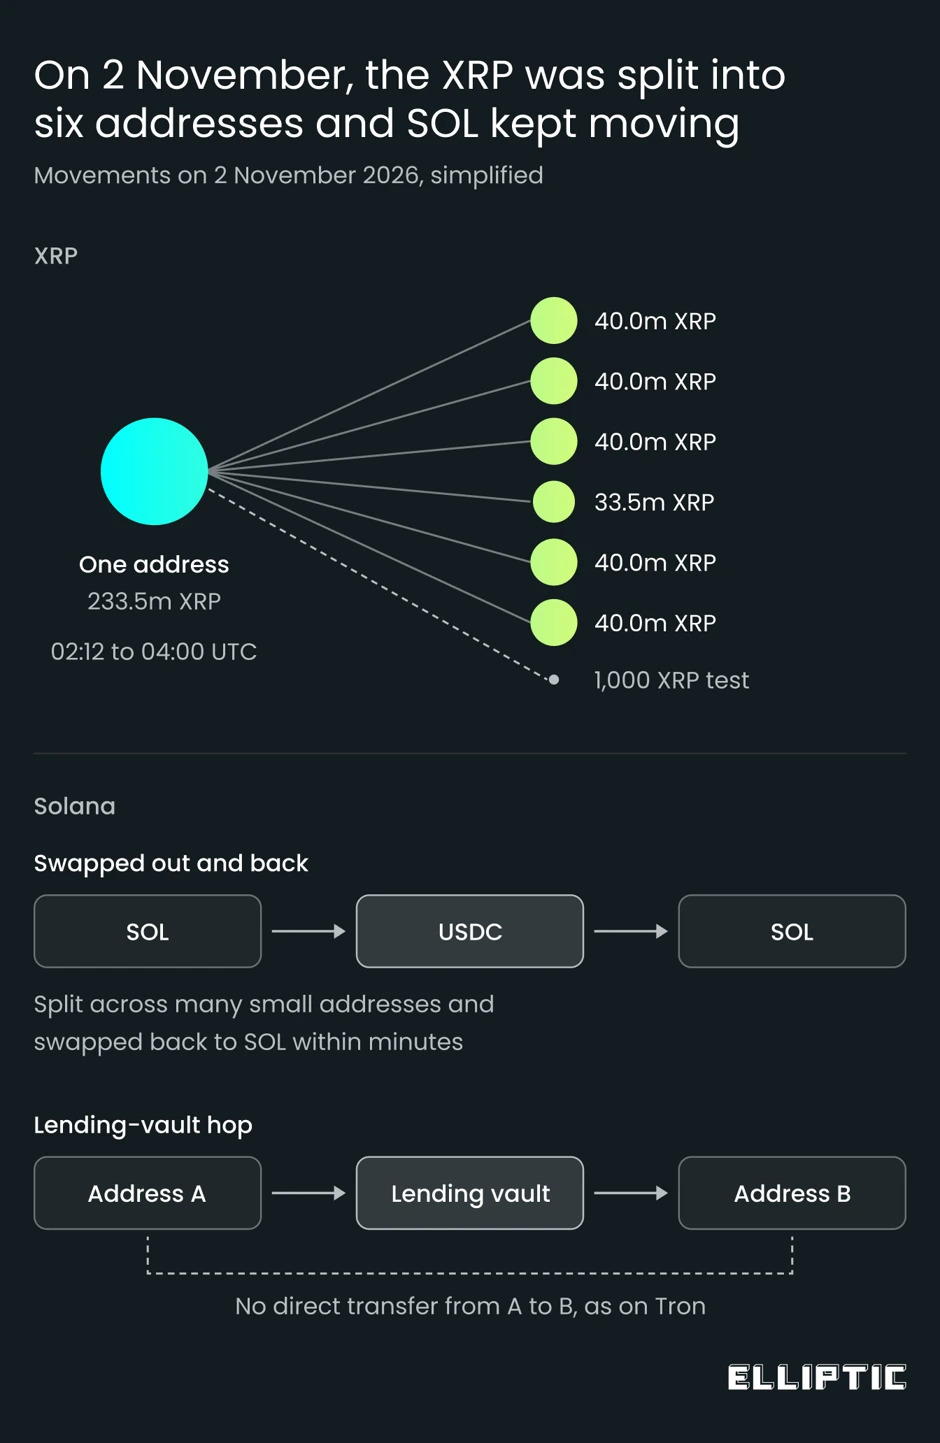
XRP hacimleri blokzincir verilerine dayanmaktadır. Solana'daki fon hareketi basitleştirilmiş biçimde gösterilmiştir. Cüzdan adresleri gösterilmemiştir.
3 Kasım: SOL daha hızlı çekiliyor
3 Kasım'da operasyonların hızı arttı. 08:40 UTC itibarıyla, çalınan SOL'u alan orijinal cüzdandan yaklaşık 87,000 SOL (değeri $8M) çekilmişti. Bu fonlar yeni cüzdanlara dağıtıldı, kredi havuzları ve bir likit staking servisi üzerinden geçirildi, ardından satıldı veya bitcoin ile takas edildi. Orijinal adreste ve ilgili cüzdanlarda yaklaşık 825,000 SOL kalmaya devam ediyor; bunun neredeyse tamamı iki adreste bulunuyor.
Tron'da yaklaşık 700,000 TRX tutan bir cüzdan boşaltıldı. Bu token'lar USDT ve USDD ile takas edildi, bir kredi piyasası üzerinden geçirildi ve ardından bitcoin ile takas edildi. USDT hiçbir zaman bir dakikadan uzun süre tek bir cüzdanda kalmadı.
Küçük miktarlarda ETH de bitcoin ile takas edilmeye devam etti. Toplamda, yeni bitcoin adresleri artık yaklaşık 200 BTC (değeri $15M) tutuyor. Bu fonlar, diğer çalıntı varlıkların takas edilmesiyle elde edildi.
Fonların izlenmesini zorlaştıran teknikler
Saldırgan birkaç yaygın yöntemi bir arada kullanıyor. Bunların hiçbiri yeni değil, ancak hepsinin birlikte kullanılması çalıntı varlıkların izini sürmeyi çok daha zorlaştırıyor.
Fonlar binlerce yeni adrese dağıtılıyor; bu da çok daha fazla münferit işlemin takip edilmesi gerektiği anlamına geliyor.
Varlıklar, zincirler arası köprüler ve zincirler arası takas servisleri kullanılarak blokzincirler arasında taşınıyor. Fonların bir ağda yatırılması ve başka bir ağda alınması ayrı işlemler olarak kaydediliyor. Bazı partiler birkaç saat içinde dört farklı blokzincirden geçiyor.
Varlıklar merkeziyetsiz borsalarda takas ediliyor. Bunun sonucunda izlenen token sürekli değişiyor. Fonlar Tron ve Solana üzerindeki kredi havuzları ve likit staking servislerinden geçiyor. Bu, gönderenin adresi ile alıcının adresi arasında doğrudan bir transferden kaçınılmasını sağlıyor.
Bitcoin'ler CoinJoin kullanılarak karıştırılıyor: farklı kullanıcılara ait coin'ler tek bir işlemde birleştiriliyor, bu da gelen ve giden fonlar arasındaki görünür bağlantıyı koparıyor.
Fonların küçük miktarlara bölünmesi yalnızca izlemeyi zorlaştırmakla kalmıyor. Küçük partiler, piyasa fiyatında fark edilir dalgalanmalara yol açmadan takas edilebiliyor veya zincirler arası köprüler üzerinden taşınabiliyor. Bu tür işlemler, gelen fonları tarayan borsalar için daha az görünür oluyor. Ayrıca, aklama işlemi saldırganın seçtiği hızda küçük partiler halinde yürütülebiliyor.
Aklama işlemi otomatikleştirilmiş mi?
Operasyonların yüksek hızı, fonların otonom yapay zeka ajanları tarafından taşındığı yönünde spekülasyonlara yol açtı. Ancak mevcut veriler sıradan bir otomasyona işaret ediyor: sabit zaman aralıkları, önceden belirlenmiş miktarlar, sonucu analiz etmeden tekrar denemeler ve birkaç saat arayla aşamalı olarak devreye sokulan yeni yöntemler. Ayrıca, normal bir insan çalışma programına benzeyen aralar da vardı.
Operasyonların ölçeği de yazılım kullanıldığına işaret ediyor. Tron'da çalınan fonlar yaklaşık 32,000 işlemde taşındı. Zirve noktasında bir saatte yaklaşık 1,300 işlem gerçekleştirildi - yaklaşık her üç saniyede bir. Tron üzerindeki aklama şemasından geçen her dolar yaklaşık dokuz kez taşındı.
Fonlar şu anda nerede?
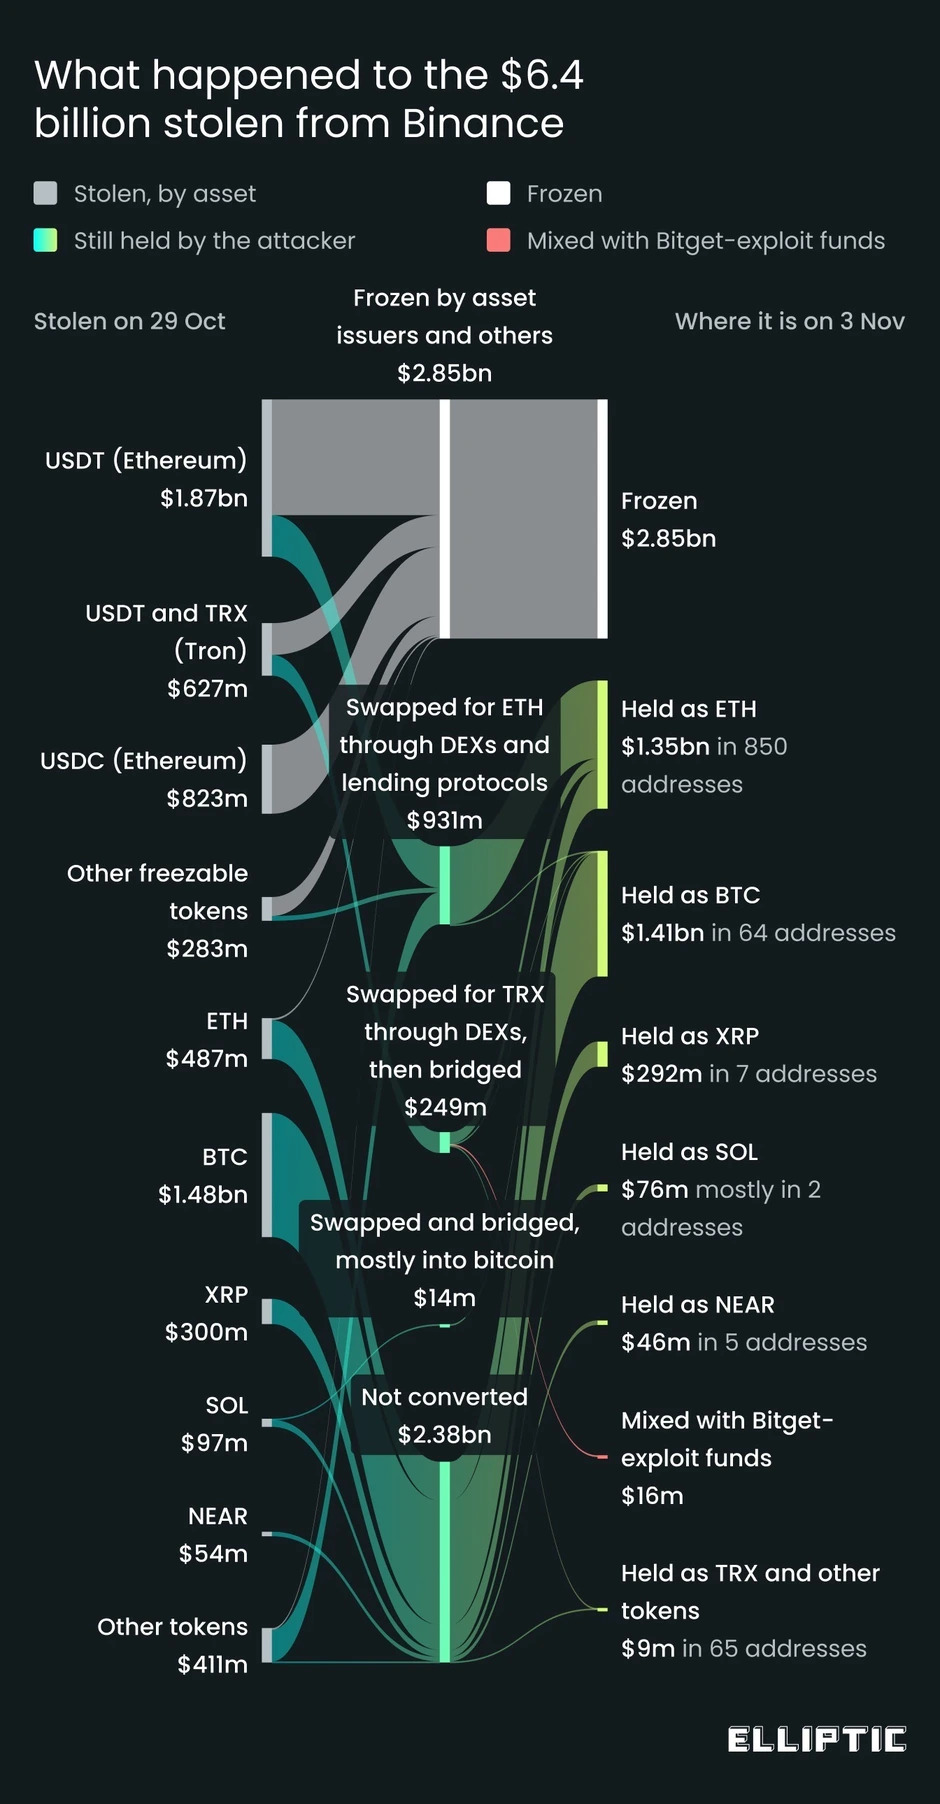
Bantların genişliği, varlıkların çalındığı andaki değerini gösteriyor. Bitcoin'e giden ince çizgiler, SOL, TRX ve ETH'nin BTC ile takas edildiğini gösteriyor - şimdiye kadar yaklaşık $15M. Sağdaki etiketler, 3 2026 tarihinde yaklaşık 08:35 UTC itibarıyla varlıkların mevcut değerini gösteriyor. Dondurulan bakiyelere ilişkin veriler yaklaşık 08:30 UTC'de yeniden kontrol edildi.
Çalınan $6.43 milyar dolarlık varlığın $2.85 milyar doları donduruldu. Yaklaşık $3.18 milyar dolar hâlâ çalıntıyla bağlantılı adreslerde duruyor.
Bu fonların çoğu henüz aklama şemalarından geçmedi. Bu öncelikle en büyük dokuz adreste tutulan bitcoin ve ETH'dir. Bu varlıkların büyük olasılıkla hâlâ Kuzey Kore'nin kontrolünde olduğu düşünülüyor. Ancak aklama şemaları aracılığıyla zaten hareket eden fonlar başka ellere geçmiş olabilir.
Bir müşteri kılığına girerek: ZachXBT, Lazarus için para aklayan bir Çin ağına nasıl sızdı5 Eki 2026Devamını oku
Önceki vakalarda Kuzey Kore, çalınan fonları para aklama konusunda uzmanlaşmış Çinli ağlara devretmişti. Blokzincir verileri, bu vakada böyle bir şeyin yaşanıp yaşanmadığını belirlemeye imkân vermiyor.
Eylül 2026'de gerçekleşen Bitget hack'inden elde edilen fonları da tutan adreslere yaklaşık $16M transfer edildi. O saldırı da TraderTraitor grubuyla bağlantılı.
Çalınan fonlar nakde çevrildi mi?
Şu noktada fonların muhtemelen yalnızca önemsiz bir kısmı nakde çevrildi. Şimdiye kadar gerçekleştirilen işlemlerin çoğu, bazı kripto varlıkların diğerleriyle takas edilmesinden ibaret: varlıklar form değiştiriyor, ancak çalıntıyla bağlantılı adreslerde, kamuya açık blokzincirler üzerinde kalmaya devam ediyor.
Sırada ne var?
Şubat 2025'daki Bybit hack'inin ardından Kuzey Kore, çalınan tüm 499,000 ETH'yi on gün içinde akladı. Bu işlem büyük ölçüde Ethereum'un bitcoin ile takas edilmesiyle gerçekleştirildi. Ancak nihai nakde çevirme işlemi birkaç ay sürdü.
Soruşturmaya göre, Bybit'ten çalınan fonlar sonunda Tron üzerinde USDT ile takas edildi ve ardından şüpheli Çinli OTC ticaret servisleri aracılığıyla çekildi. Bu tür aracılar satıcılarla zincir dışında (off-chain) hesaplaşır, bu nedenle herkese açık transfer zinciri onların adreslerinde sona erer.
Binance hack'inin ardından yapılan aklama şimdilik daha yavaş ilerliyor. ETH ve BTC, merkezi stabil coinler gibi dondurulamaz, bu nedenle saldırganın acele etmesine gerek yok. Ayrıca çalınan miktar, Bybit hack'indeki zararın iki katından fazla. Bu hacimleri hızla satmaya çalışmak, elverişsiz kur koşulları nedeniyle önemli kayıplara yol açar.
Son olarak, FBI saldırganın adreslerini yayınladıktan sonra, takas servisleri ve diğer piyasa katılımcıları saldırıyla bağlantılı işlemleri takip etme imkânı kazandı.
ETH'nin küçük partiler halinde kademeli olarak bitcoin ile takas edilmesi ve ardından birkaç ay boyunca OTC komisyoncuları aracılığıyla nakde çevrilmeye çalışılması bekleniyor. 2 Kasım'da başlayan SOL takasları bu modeli zaten daha küçük ölçekte gösteriyor.
Daha fazla dondurma işlemi gerçekleştirmek daha zor olacak. Çalınan fonların %44 kadarının bloke edilmesi bile şimdiden olağandışı bir sonuç. Bybit hack'inin ardından çalınan varlıkların yaklaşık %3 dondurulmuştu. Yeni dondurma işlemleri için en olası fırsatlar, transferler sırasında kısa süreliğine aracı adreslere ulaşan stabil coinler ile saldırganın fonları nakde çevirmeye çalışacağı merkezi servislerdir. Şüpheli transferlere ilişkin uyarılar, bu tür işlemlerin tespit edilmesine ve varlıkların dondurulmasına şimdiden yardımcı oldu.
