Ne oldu
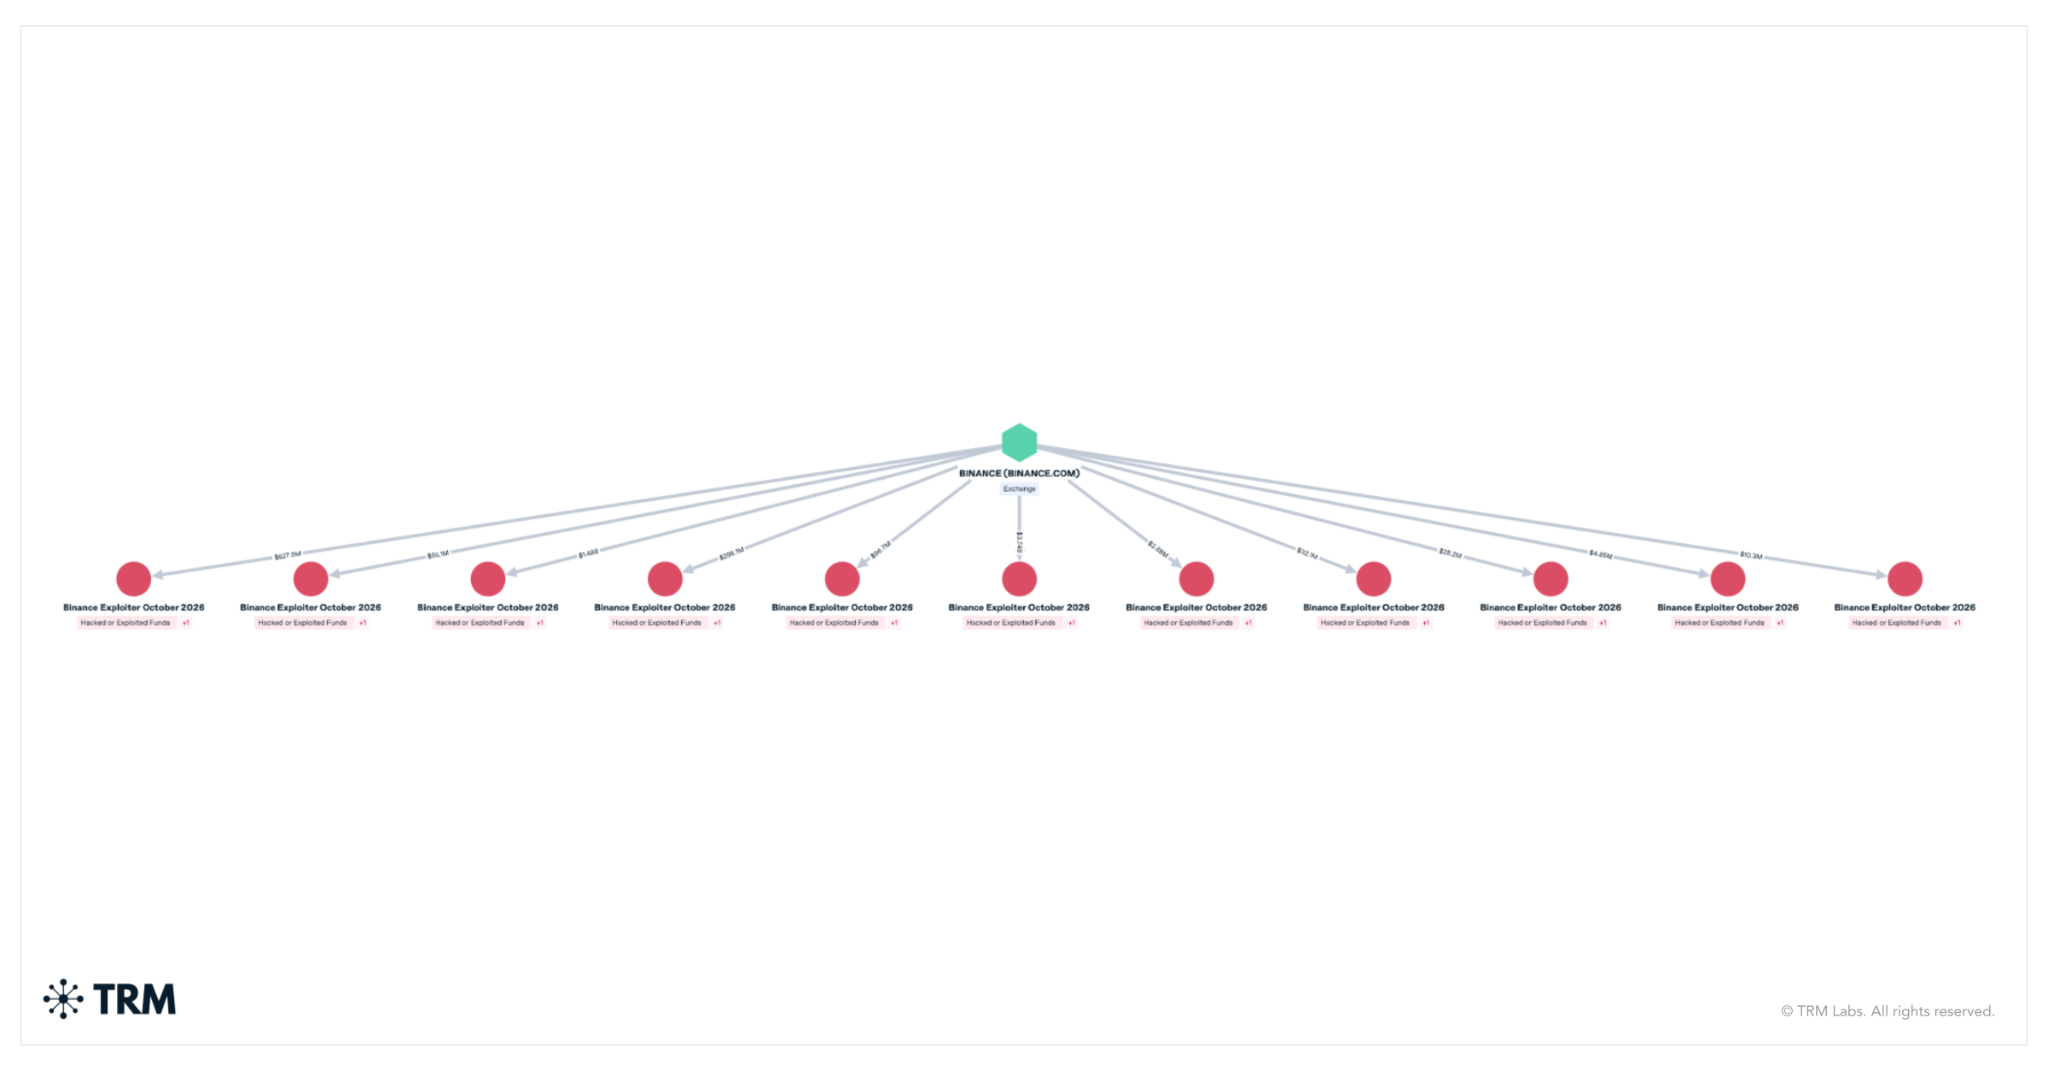
29 Ekim akşamı, dünyanın en büyük kripto borsası Binance'in cüzdanlarından milyarlarca dolar değerinde kripto varlık çıkmaya başladı. Birkaç dakika içinde, borsanın XRP Ledger, Ethereum, Bitcoin, TRON, Solana ve dört farklı blokzincirdeki cüzdanları fonlarını tek bir saldırganın kontrolündeki adreslere gönderdi. İkinci bir transfer dalgası yaklaşık 23:05 UTC'de geldi: bu kez fonlar Avalanche ve Polygon'daki Binance cüzdanlarından gönderildi.
Binance, olası bir güvenlik sorununu araştırdığını açıkladı ve ardından önlem amacıyla birkaç ağda para çekme işlemlerini geçici olarak durdurduğunu duyurdu. Borsa, kullanıcı fonlarının güvende olduğunu belirtti. Durum hâlâ gelişmekte olup, bu makaledeki rakamlar 30 Ekim tarihinde 00:30 UTC itibarıyla blokzincir verilerini yansıtmaktadır.
Tarihin en büyük kripto hack'i: $6.3 milyar değerindeki Binance ihlali hakkında bilinenler30 Eki 2026Devamını oku
Saldırının arkasında kim var?
Analiz, bu saldırıyı Kuzey Kore'nin en tanınmış hacker gruplarından biri olan TraderTraitor ile ilişkilendiriyor. Bu değerlendirme, hem doğrudan blokzincirlerden hem de dış kaynaklardan elde edilen verilerin bir kombinasyonuna dayanıyor. Şubat 2025'de FBI, 1.5 milyar dolarlık Bybit hack'inden aynı grubu sorumlu tuttu.
Mevcut saldırının bazı özellikleri, Kuzey Kore ile bağlantılı büyük hırsızlıklarda daha önce kullanılan yöntemlerle örtüşüyor. Bunlar arasında Bybit hack'i ve 2026 Nisan'daki KelpDAO saldırısı yer alıyor. Her iki durumda da operatörün cüzdanını fonlamak için Tornado Cash'ten küçük transferler yapıldığı, hırsızlıktan çok önce başlayan hazırlık eylemleri olduğu ve önceden alınan imzaların neredeyse aynı anda kullanıldığı görüldü.
Aynı zamanda, şimdiye kadar tespit edilen aklama yöntemi, Bybit hack'inin ardından kullanılan yöntemden farklılık gösteriyor. Bu kez saldırgan, ağırlıklı olarak zincirler arası köprülere değil, profesyonel piyasa katılımcıları ve borç verme protokolleri aracılığıyla yapılan büyük takaslara dayandı. Soruşturma ilerledikçe daha fazla ayrıntı ortaya çıkabilir.
Ne kadar çalındı?
On farklı blokzincir ağında, Binance'e bağlı cüzdanlardan saldırganın kontrolündeki adreslere yapılan tüm transferler izlendi. Her transfer, hırsızlık anındaki piyasa fiyatından değerlendirildiğinde toplam yaklaşık 6.36 milyar dolara ulaşıyor. Güncel fiyatlarla aynı varlıklar yaklaşık 6.23 milyar dolar değerinde.
Ethereum, yaklaşık 3.79 milyar doları oluşturuyor. Buna 200,630 ETH ve aralarında 1.875 milyar USDT, 823 milyon USDC ve 88.5 milyon RLUSD'nin bulunduğu 185 diğer token dahil. Bitcoin ağından yaklaşık 1.47 milyar dolar değerinde 18,270 BTC çekildi. TRON'da 612.7 milyon USDT ve 46.4 milyon TRX çalındı - yaklaşık $628M. XRP Ledger'dan yaklaşık $296M değerinde 233.46 milyon XRP alındı. Solana'da çalınan miktar 970,500 SOL, yani yaklaşık $96M oldu.
Arbitrum, Optimism ve Base toplamda yaklaşık $39M'lik kısmı oluşturuyor, buna Arbitrum'dan çekilen 74.6 milyon ARB de dahil. Avalanche'dan yaklaşık $28M değerinde varlık çalındı, Polygon'dan ise yaklaşık $10M değerinde.
Saldırının nasıl gerçekleştiği
Hazırlıklar hırsızlıktan en az 36 saat önce başladı. 28 Ekim sabahı, saldırıyı gerçekleştirmek için kullanılan operatör cüzdanı, kripto paranın orijinal kaynağını gizlemeyi mümkün kılan bir servis olan Tornado Cash'ten üç küçük transfer aldı.
29 Ekim sabahının erken saatlerinde saldırgan, saldırı kodunun ilk sürümünü devreye aldı ve bunu iki cüzdanda test etti. Aynı gün ilerleyen saatlerde son sürümü üçüncü bir cüzdanda test etti ve ardından test fonlarını kendi adresine geri gönderdi. Bu testten dört saat sonra, aynı kod bir Binance sıcak cüzdanına kuruldu.
O akşam gerçekleşen ilk hırsızlık XRP Ledger üzerinde yaşandı. 20:05 ile 20:09 UTC arasında beş Binance cüzdanı, tek bir saldırgan adresine 233.46 milyon XRP gönderdi. Bundan sonra cüzdanların her birinde yalnızca ağda var olabilmek için gereken minimum bakiye kaldı. Çalınan XRP o tarihten beri o adreste duruyor.
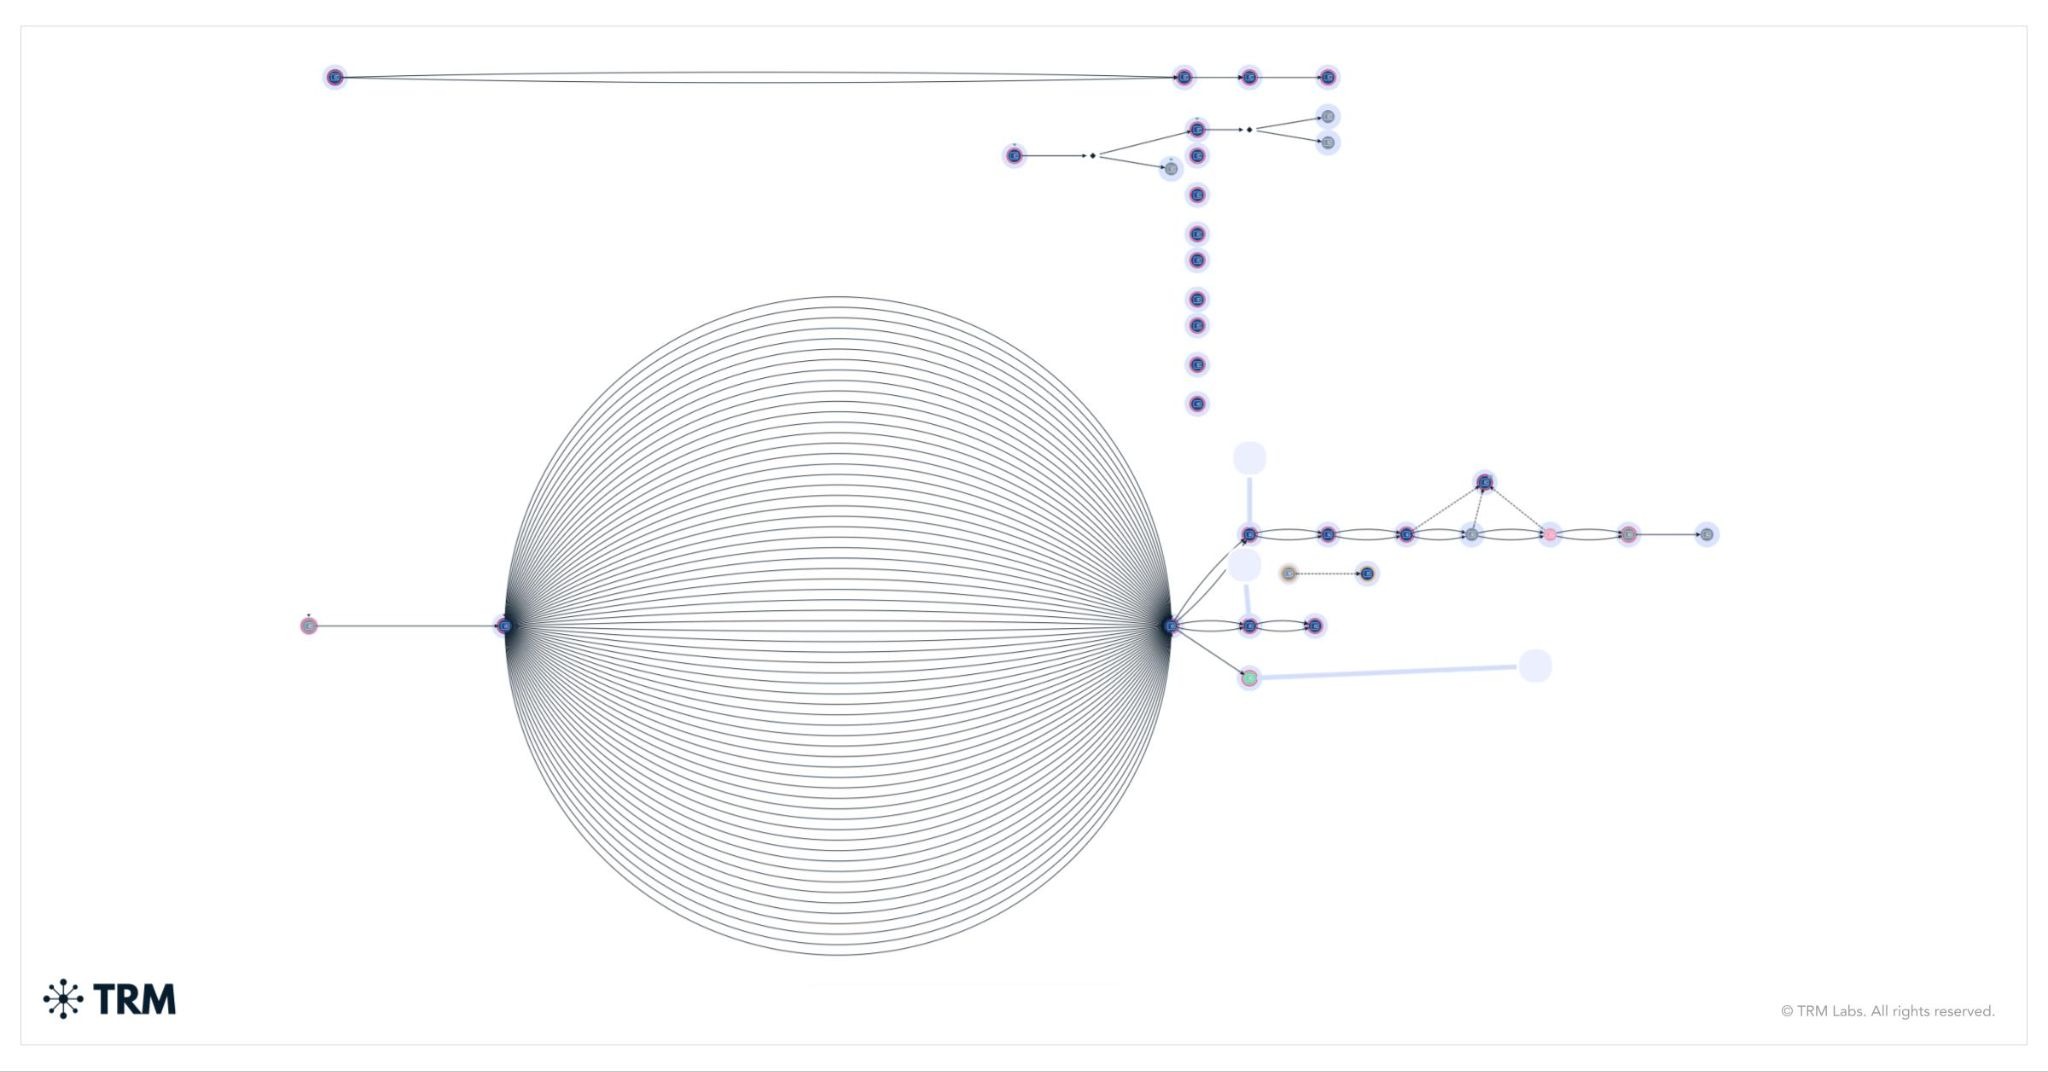
20:10 UTC'den kısa bir süre sonra Solana ve Optimism üzerindeki Binance cüzdanlarından transferler geldi. 20:20 UTC'de Binance Bitcoin sıcak cüzdanı, saldırganın adresine 18,270 BTC gönderdi. Saldırgan, fonları tek bir blok içinde yaklaşık 1,000 ve 100 BTC'lik partiler halinde bölmeye başladı. Bu yönteme peel chain (soyma zinciri) denir - büyük bir miktarın kademeli olarak daha küçük parçalara bölündüğü ardışık transferler zinciri. Bu yaklaşım, fonların hareketinin izlenmesini zorlaştırır. İki dakikadan kısa bir süre sonra Tron üzerindeki Binance sıcak cüzdanı, saldırgana 612.7 milyon USDT ve 46.4 milyon TRX gönderdi.
Saldırgan bir Binance sıcak cüzdanının kontrolünü nasıl ele geçirdi
Bu durumda söz konusu olan, Binance'in Ethereum üzerindeki en bilinen sıcak cüzdanlarından biriydi.
EIP-7702 mekanizması, 2025 Mayıs ayında gerçekleşen Pectra adlı Ethereum güncellemesinde ortaya çıktı. Bu mekanizma, normal bir kripto cüzdanının işlemlerinin kontrolünü imzalı bir yetkilendirme kullanarak blokzincir üzerindeki özel bir program olan bir akıllı sözleşmeye devretmesine olanak tanır. Bundan sonra cüzdana yapılan tüm çağrılar, o sözleşmenin koduna göre yürütülür. Bu devir, cüzdanın kendisi önceki ayarı değiştiren veya iptal eden yeni bir yetkilendirmeyi imzalayana kadar geçerli kalır.
20:20 UTC'de operatör, 50 devir yetkilendirmesi içeren tek bir işlem gönderdi. Bunların her biri Binance sıcak cüzdanı tarafından imzalanmıştı ve yalnızca operatörden gelen komutları kabul eden bir sweeper sözleşmesine işaret ediyordu.
Her cüzdanın nonce adı verilen bir işlem sayacı vardır. Bu sayaç her yeni işlemle birlikte artar. İmzalı bir yetkilendirme yalnızca cüzdanın işlemin yürütüldüğü andaki sayaç değeri için geçerlidir. Binance sıcak cüzdanı sürekli para çekme taleplerini işlediği için sayacı sürekli değişir.
Saldırgan, 50 ardışık sayaç değeri için önceden imzalar hazırlayarak, işlem yürütüldüğünde sayaç zaten değişmiş olsa bile yetkilendirmelerden en az birini kullanabilmesini garanti altına aldı. Yetkilendirmelerden biri mevcut değerle eşleşti - ve bu yeterliydi. Tüm imzalar önceden hazırlandı ve tek bir toplu halde gönderildi.
Devirden üç dakika 24 saniye sonra operatör, Binance sıcak cüzdanına tüm bakiyesini saldırganın kontrolündeki bir adrese transfer etmesi talimatını verdi. Tek bir işlemle, 1.615 milyar USDT dahil olmak üzere 167,464 ETH ve 63 diğer token taşındı.
Devir geçerliliğini korudu. Binance sıcak cüzdanına yeni fonlar ulaştıkça operatör bunları 20:41, 20:59, 21:04, 21:44, 22:39 ve 23:56 UTC'de tekrar çekti.
Ayrıca bu cüzdan, ayrı bir Binance akıllı hesabının işlemlerini gerçekleştirmek için kullanılıyordu. Bu durum saldırganın buradan 823 milyon USDC almasına olanak sağladı. Kısa bir süre sonra Circle bu fonları dondurdu.
Veriler, Binance'in işlem imzalama sisteminin ele geçirildiğine işaret ediyor
Ethereum'daki ilk aktivite belirtileri, saldırganın birini devir yetkilendirmeleri için imza vermeye kandırmış olabileceğini düşündürüyordu. Ancak bu senaryo yalnızca Ethereum'daki olayları açıklıyor ve fonların diğer ağlardan nasıl boşaltıldığını göstermiyor.
Aynı dönemde, XRP Ledger üzerindeki beş Binance cüzdanı, borsanın Arbitrum, Avalanche, Optimism ve Base üzerindeki cüzdanları, Bitcoin sıcak cüzdanı, Tron sıcak cüzdanı ve Solana cüzdanı, sıradan imzalı transferler yoluyla saldırgana fon gönderdi.
Ethereum üzerindeki başka bir Binance sıcak cüzdanı, devir kullanmadan aynı şekilde 28,006 ETH, 55.7 milyon USDT ve 25.9 milyon RLUSD gönderdi. Yaklaşık iki buçuk saat sonra, 23:05 UTC'de Avalanche ve Polygon üzerindeki Binance cüzdanları da transferlere katıldı.
Bu cüzdanlar farklı blokzincirler üzerinde çalışır ve farklı anahtar türleri ile işlem imzalama mekanizmaları kullanır. Buna rağmen, hepsi yaklaşık yarım saat içinde saldırgana yapılan transferler için geçerli imzalar üretti.
50 önceden imzalanmış yetkilendirmeden oluşan grup, sisteme erişimin zaman sınırlı olduğunu veya imzaların belirli bir yazılım mekanizması aracılığıyla talep edilmesi gerektiğini gösterebilir. Binance, olayın temel nedenine ilişkin resmi bir açıklamayı henüz yayınlamadı.
Stabilcoin dondurmaları ve çalınan fonların takası
Stabilcoin ihraççıları hızlı yanıt verdi ve dondurmalar gece boyunca devam etti. 23:35 UTC'de Binance, doğrulanmış dondurulan fon miktarının $2.54 milyara ulaştığını bildirdi. Daha sonraki zincir üstü dondurmalar dahil, 00:30 UTC itibarıyla yaklaşık $2.7 milyar dondurulmuştu.
- 1. Tether - yaklaşık 1.77 milyar USDT.Ana çekimden 37 dakika sonra, 21:01 UTC'de Tether, çalınan varlıkları alan ana adreste 971.1 milyon USDT'yi dondurdu. Sonraki çekimlerden gelen fonlar daha sonra aynı adrese ulaştı. Şu anda bu adreste 1.175 milyar USDT bulunuyor. Buna ek olarak Tether, saldırganın Ethereum üzerindeki iki başka adresinde 205 milyon USDT'yi, Tron üzerindeki iki adresinde 378.7 milyon USDT'yi ve Avalanche üzerinde 8.4 milyon USDt'yi dondurdu. Polygon üzerindeki başka bir 6.2 milyon USDT0 da kilitlendi.
- 2. Circle - yaklaşık 825 milyon USDC.21:04 UTC'de Circle, çalınan fonları alan ana adreste 823 milyon USDC'yi dondurdu. İşlem, kolluk kuvvetleriyle iş birliği içinde gerçekleştirildi. Şirket daha sonra, saldırganın AVAX takası yaparak ve fonları Avalanche'dan zincirler arası köprü üzerinden Ethereum'a taşıyarak elde ettiği başka bir 1.56 milyon USDC'yi de bloke etti.
- 3. Ripple - 40.5 milyon RLUSD.22:01 UTC'de Ripple, çalınan RLUSD'yi tutan cüzdanı bloke etti. O sırada cüzdanda 88.5 milyon RLUSD'nin 40.5 milyonu kalmıştı. Şirket ayrıca, yeni gelen fonların çekilememesi için ele geçirilen Binance sıcak cüzdanında da RLUSD'yi dondurdu. Binance Eş Genel Müdürü Yi He, Ripple'ın yardımının yaklaşık $200M tutarındaki transferin durdurulmasını mümkün kıldığını söyledi. Aynı zamanda, blokzincir üzerinde 40.5 milyon RLUSD'nin dondurulduğu doğrulanmıştır.
- 4. World Liberty Financial - 27.8 milyon USD1.22:10 UTC'de World Liberty Financial, ana alıcı adreste tutulan 27.8 milyon USD1'i dondurdu. Ele geçirilen Binance sıcak cüzdanında bir başka USD1 dondurması ise 22:26 UTC'de gerçekleştirildi.
- 5. Arbitrum Güvenlik Konseyi - 8,426 ETH ve 74.6 milyon ARB.Arbitrum Güvenlik Konseyi, Arbitrum ağında acil durum önlemleri alma yetkisine sahip bir gruptur. 00:08 UTC'de bu yetkileri kullanarak saldırganın Arbitrum üzerindeki cüzdanından zorla iki transfer gerçekleştirdi. Bu şekilde, toplam değeri yaklaşık $30M olan 8,426 ETH ve 74.6 milyon ARB saldırganın kontrolünden çıkarıldı.
Saldırıdan sonraki ilk saatlerde saldırgan, ihraççıların dondurabileceği stabilcoinleri bu şekilde bloke edilemeyen varlıklarla takas etmeye çalıştı. Bu, önemli bir mali maliyete mal oldu.
- Yaklaşık 325 milyon USDT, önceden kararlaştırılmış takas koşulları temelinde çalışan UniswapX ve diğer sözleşmeler aracılığıyla profesyonel piyasa katılımcılarına ve piyasa yapıcılarına satıldı. Karşılığında saldırgan yaklaşık 122,300 ETH elde etti. Ortaya çıkan fiyat ETH başına yaklaşık $2,650 olurken, ETH o sırada $2,300-2,350 aralığında işlem görüyordu. Başka bir deyişle, takas %10'ten fazla bir indirimle gerçekleşti. Bu gruptan kalan 175 milyon USDT dondurulmuştur.
- Saldırganın başka bir cüzdanı, Aave borç verme protokolüne 60 milyon USDT yatırdı ve buna karşılık yaklaşık 19,760 ETH borç aldı. Aave daha sonra etkilenen piyasaları dondurdu.
- Tron üzerinde 300 milyon USDT, bu fonları JustLend borç verme protokolüne yerleştirmeye başlayan bir cüzdana taşındı. Başka bir 200 milyon USDT, Uniswap'te takası yapıldığı bir dizi aracı cüzdan üzerinden geçti. Bu zincirden 30 milyon USDT dondurulmuştur.
- Çalınan 88.5 milyon RLUSD, iki aracı adresten geçerek, 21:42 ile 22:01 UTC arasında merkeziyetsiz borsalar aracılığıyla 48 milyon token'ın satıldığı bir cüzdana ulaştı. Kalan 40.5 milyon RLUSD, Ripple tarafından dondurulmuştur.
ETH birkaç cüzdanda yoğunlaştıktan ve 18,270 BTC art arda gerçekleşen transferler zinciri boyunca hareket etmeye devam ettikten sonra, ihraççıların dondur(a)madığı yaklaşık $2.4 milyar değerinde varlık saldırganın kontrolünde kaldı.
Önceki büyük hırsızlıklara dayanarak, bir sonraki aşama zincirler arası köprüler, takas servisleri ve OTC brokerler aracılığıyla transferleri içerebilir. İzleme hem art arda gerçekleşen transferler zinciri boyunca hareket eden fonlar hem de çalınan varlıkların yoğunlaştığı cüzdanlar için devam etmektedir.
Borsaların ve uyum uzmanlarının şimdi yapması gerekenler
Kripto borsaları ve uyum uzmanları, gelen yatırmaları ve muhatapları, soruşturma sırasında zaten tespit edilip etiketlenmiş saldırgan adresleriyle bağlantılar açısından taramalıdır. Önümüzdeki günlerde, çalınan bitcoinlerin transfer zincirinden ve ETH'nin toplandığı cüzdanlardan gelen fonlar borsalara, takas servislerine ve OTC işlem masalarına ulaşabilir.
Hazine ekipleri, Ethereum uyumlu cüzdanlardaki EIP-7702 yetkilendirmelerini izlemelidir. Böyle bir yetkilendirme, normal koşullarda hiçbir şey olmaması gereken bir adreste program kodu olarak ortaya çıkar. Bir hazine cüzdanındaki bu tür herhangi bir değişiklik derhal bir güvenlik uyarısını tetiklemelidir. Buna ek olarak, ekiplerin yetkilendirmeyi iptal eden bir onayı imzalamak için önceden kararlaştırılmış ve test edilmiş bir yönteme sahip olmaları gerekir.
İşlem imzalama politikaları, önceden planlanmadıkça EIP-7702 yetkilendirmelerini reddetmelidir. Ardışık bir işlem sayacı değerleri aralığı için çok sayıda yetkilendirme talebi, olası bir ele geçirilme belirtisi olarak değerlendirilmelidir.
İşlem imzalama altyapısı ve onay prosedürleri, blokzincire ve cüzdan katmanına göre ayrılmalıdır. Bu olayda, tek bir saldırgan birkaç saat içinde on ağdaki cüzdanlar için geçerli imzalar elde etmeyi başardı.
